01
数据地图
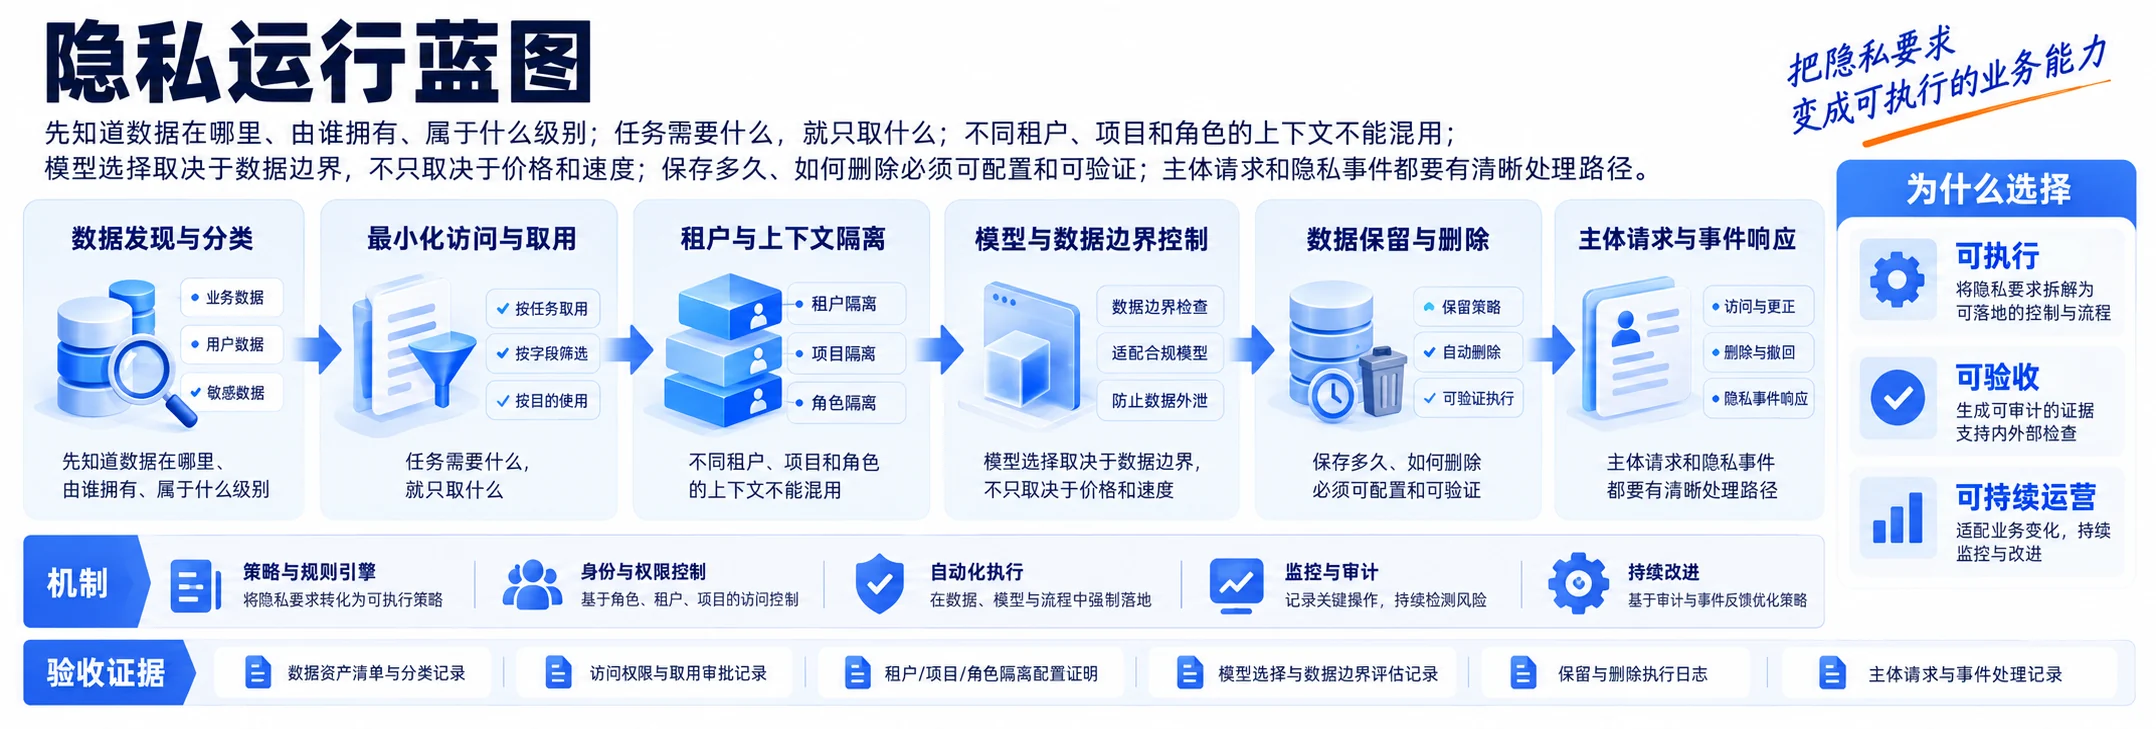
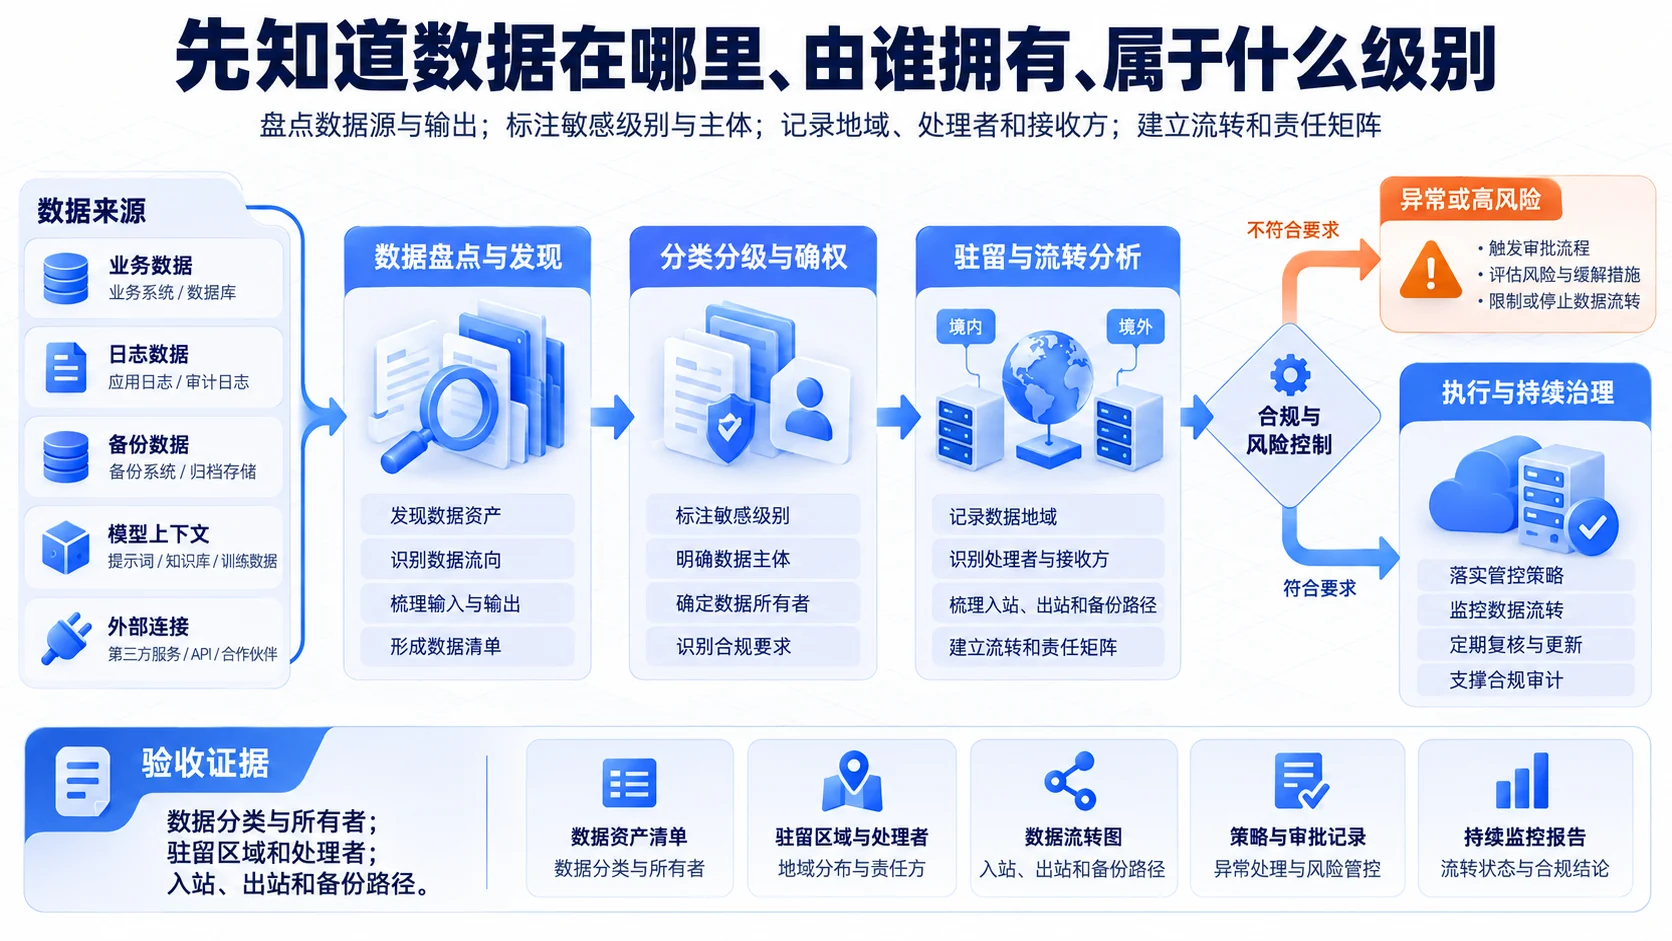
先知道数据在哪里、由谁拥有、属于什么级别
建立业务数据、日志、备份、模型上下文和外部连接的数据流图,先锁定驻留和责任边界。
执行步骤
- 01
盘点数据源与输出
- 02
标注敏感级别与主体
- 03
记录地域、处理者和接收方
- 04
建立流转和责任矩阵
验收证据数据分类与所有者驻留区域和处理者入站、出站和备份路径
02
用途最小化
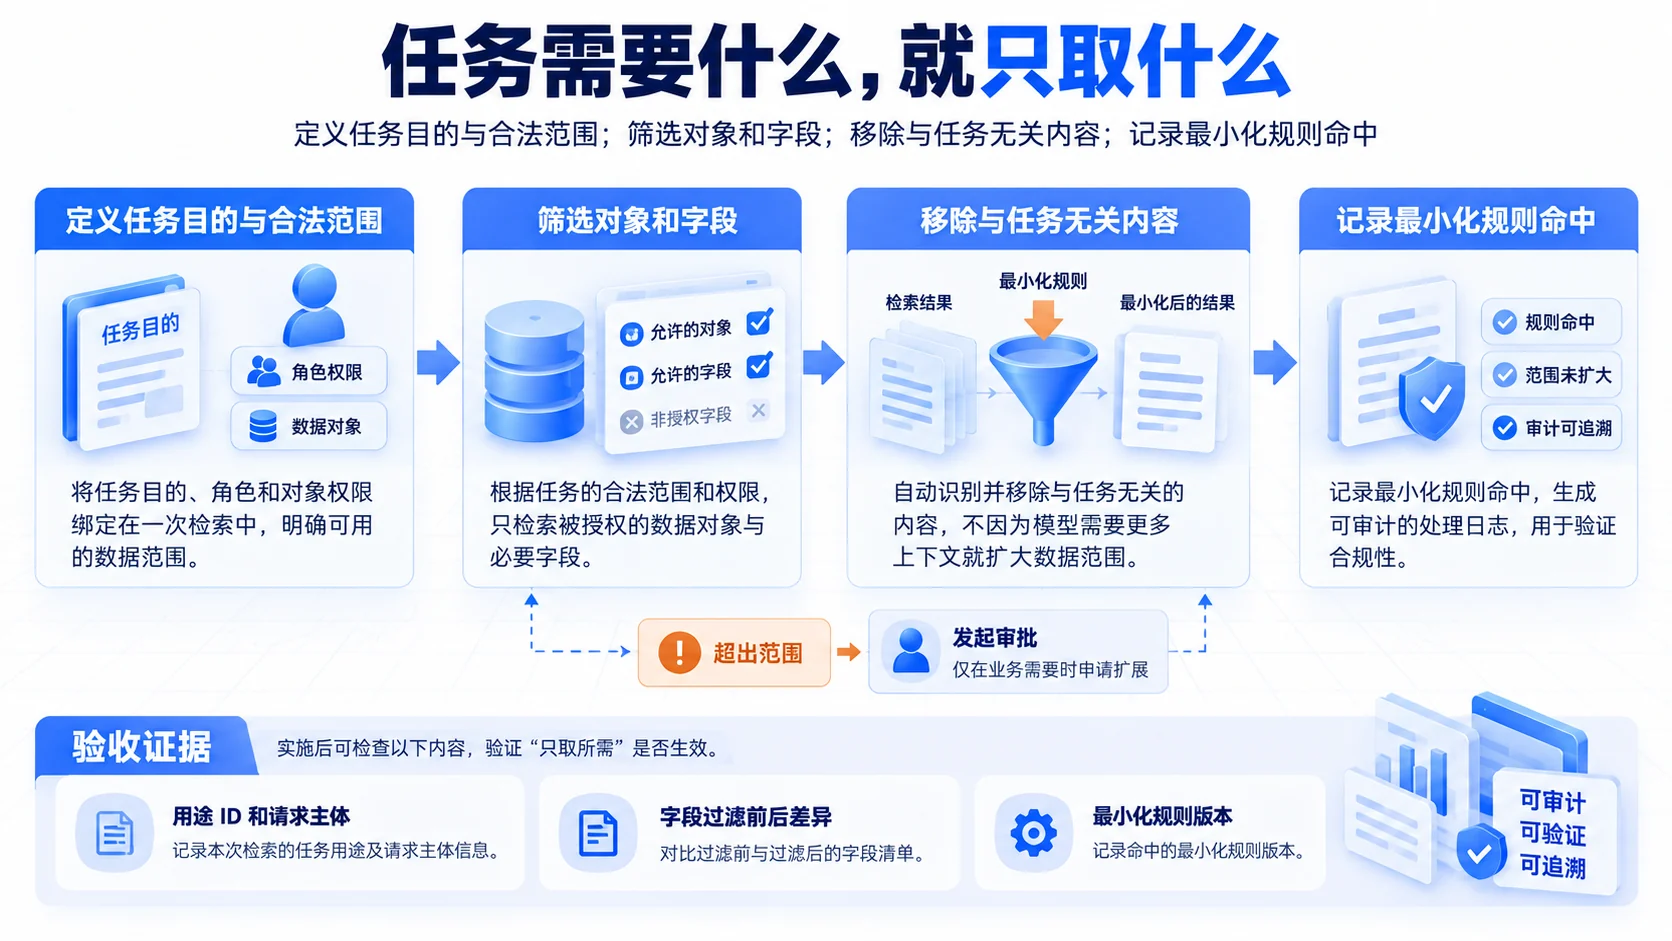
任务需要什么,就只取什么
把任务目的、角色和对象权限绑定在一次检索中,不因为模型需要更多上下文就扩大数据范围。
执行步骤
- 01
定义任务目的与合法范围
- 02
筛选对象和字段
- 03
移除与任务无关内容
- 04
记录最小化规则命中
验收证据用途 ID 和请求主体字段过滤前后差异最小化规则版本
03
上下文隔离
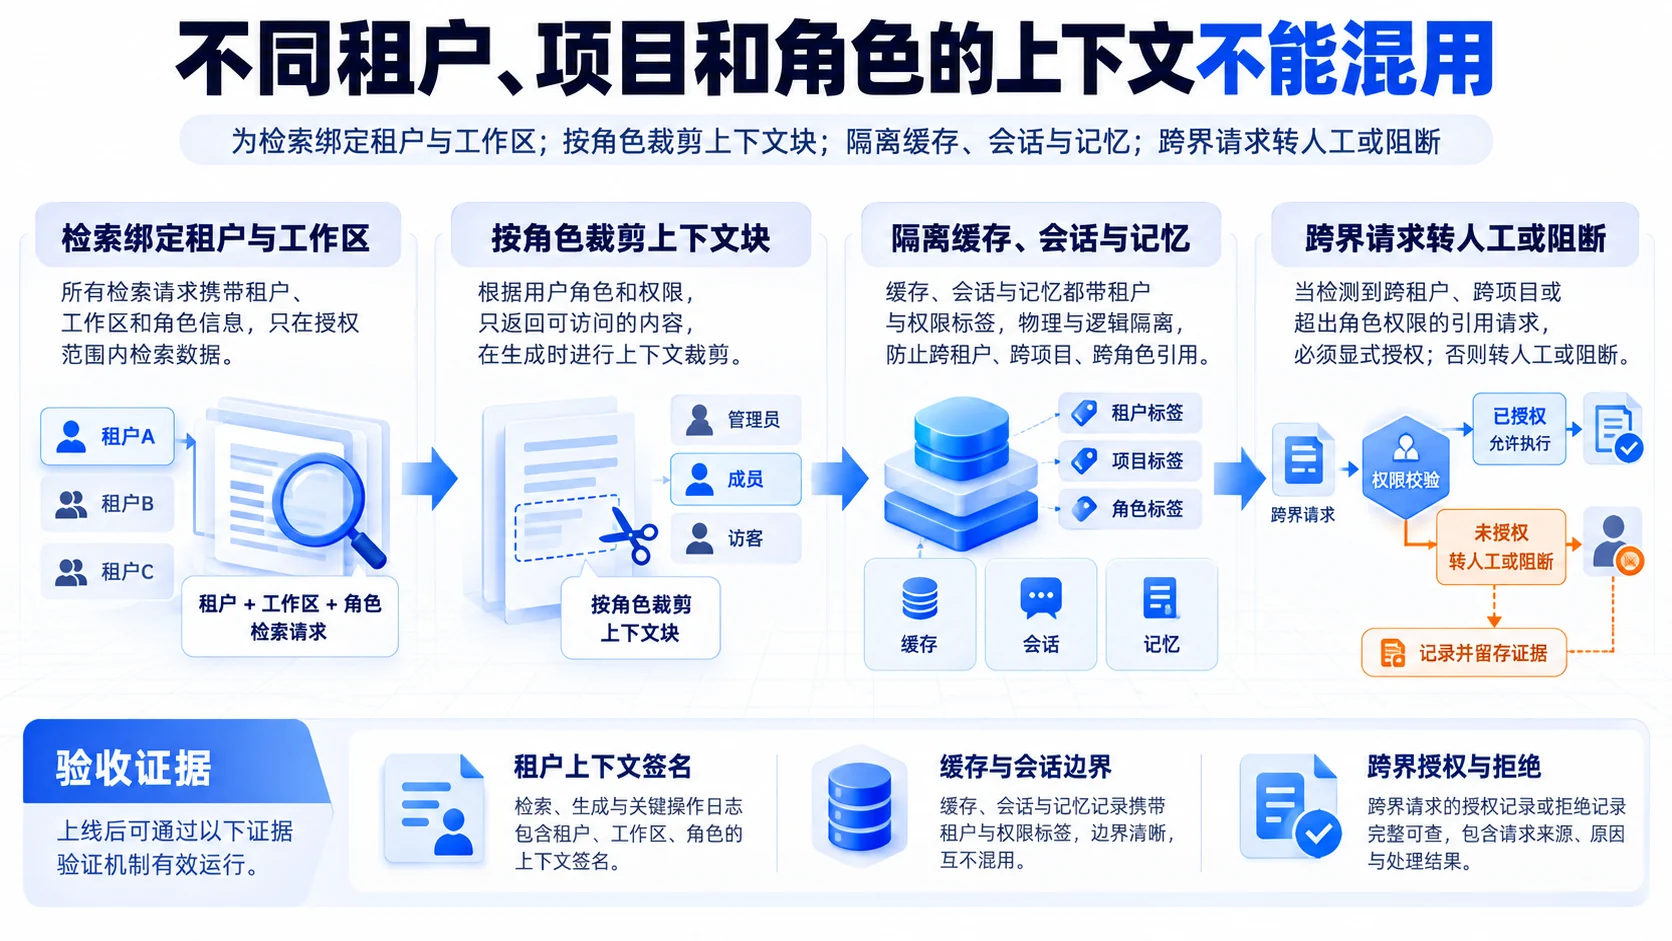
不同租户、项目和角色的上下文不能混用
检索、缓存、会话和记忆都带租户与权限标签,跨边界引用必须显式授权并留下证据。
执行步骤
- 01
为检索绑定租户与工作区
- 02
按角色裁剪上下文块
- 03
隔离缓存、会话与记忆
- 04
跨界请求转人工或阻断
验收证据租户上下文签名缓存与会话边界跨界授权与拒绝
04
模型路由
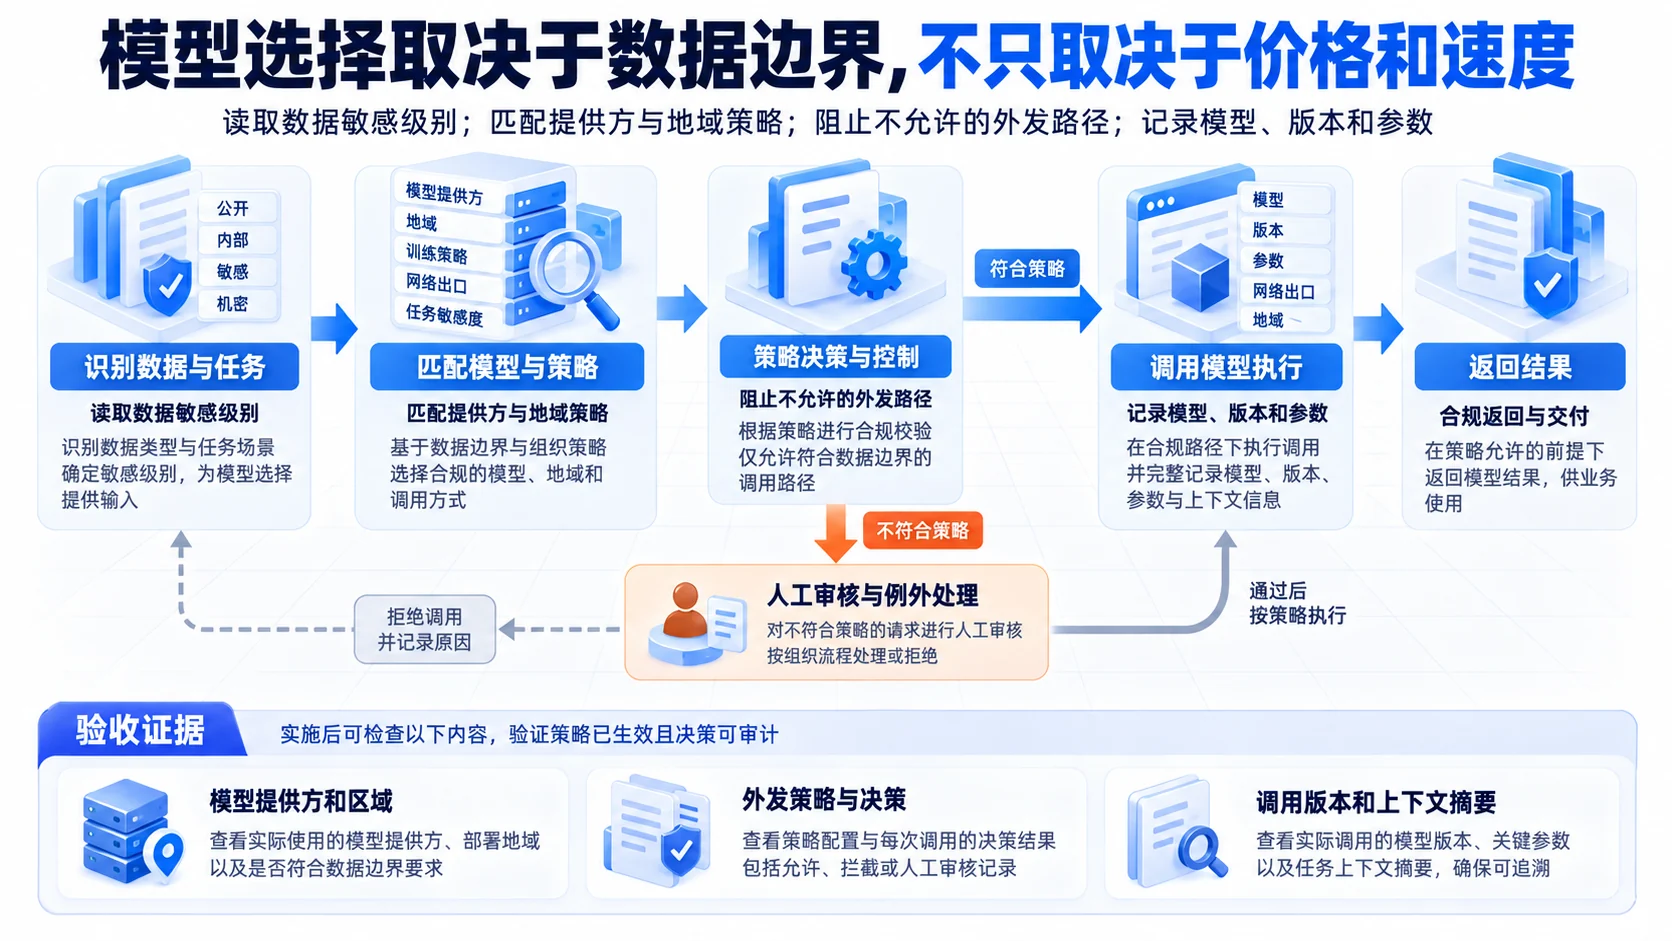
模型选择取决于数据边界,不只取决于价格和速度
把模型提供方、地域、训练策略、网络出口和任务敏感度纳入路由规则,并让调用前决策可审计。
执行步骤
- 01
读取数据敏感级别
- 02
匹配提供方与地域策略
- 03
阻止不允许的外发路径
- 04
记录模型、版本和参数
验收证据模型提供方和区域外发策略与决策调用版本和上下文摘要
05
留存与删除
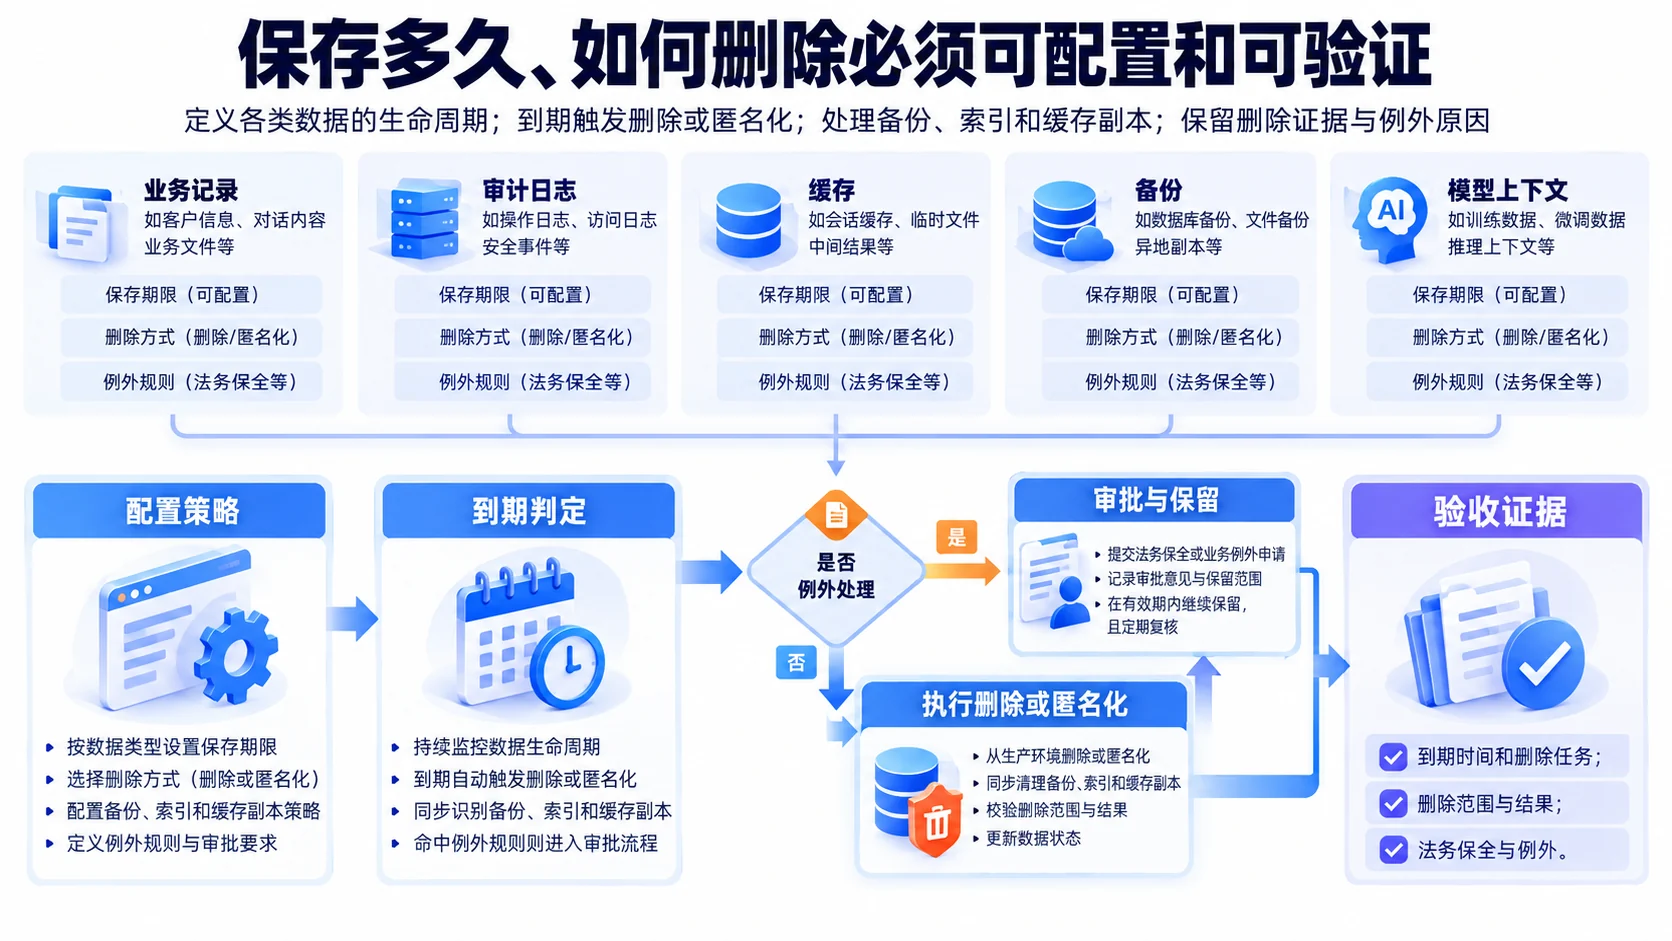
保存多久、如何删除必须可配置和可验证
业务记录、审计日志、缓存、备份和模型上下文的生命周期不同,要分别定义期限、删除方式和例外。
执行步骤
- 01
定义各类数据的生命周期
- 02
到期触发删除或匿名化
- 03
处理备份、索引和缓存副本
- 04
保留删除证据与例外原因
验收证据到期时间和删除任务删除范围与结果法务保全与例外
06
访问与事件
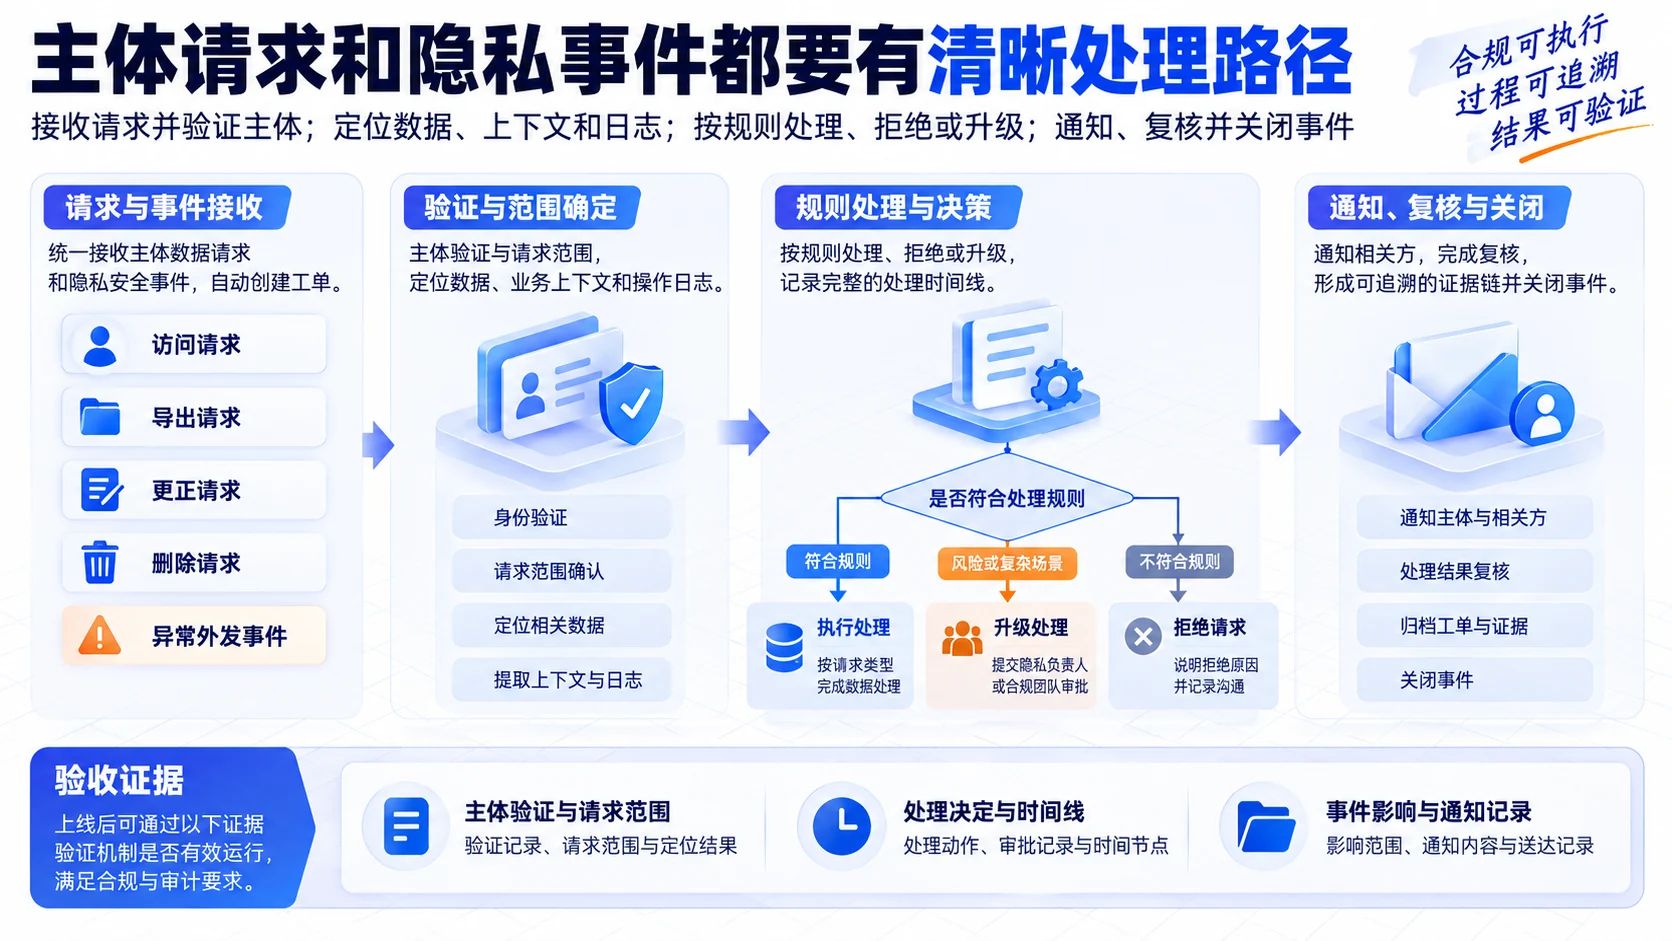
主体请求和隐私事件都要有清晰处理路径
访问、导出、更正、删除请求和异常外发进入同一套工单与证据链,明确时限、负责人和影响范围。
执行步骤
- 01
接收请求并验证主体
- 02
定位数据、上下文和日志
- 03
按规则处理、拒绝或升级
- 04
通知、复核并关闭事件
验收证据主体验证与请求范围处理决定与时间线事件影响与通知记录