01
要求盘点
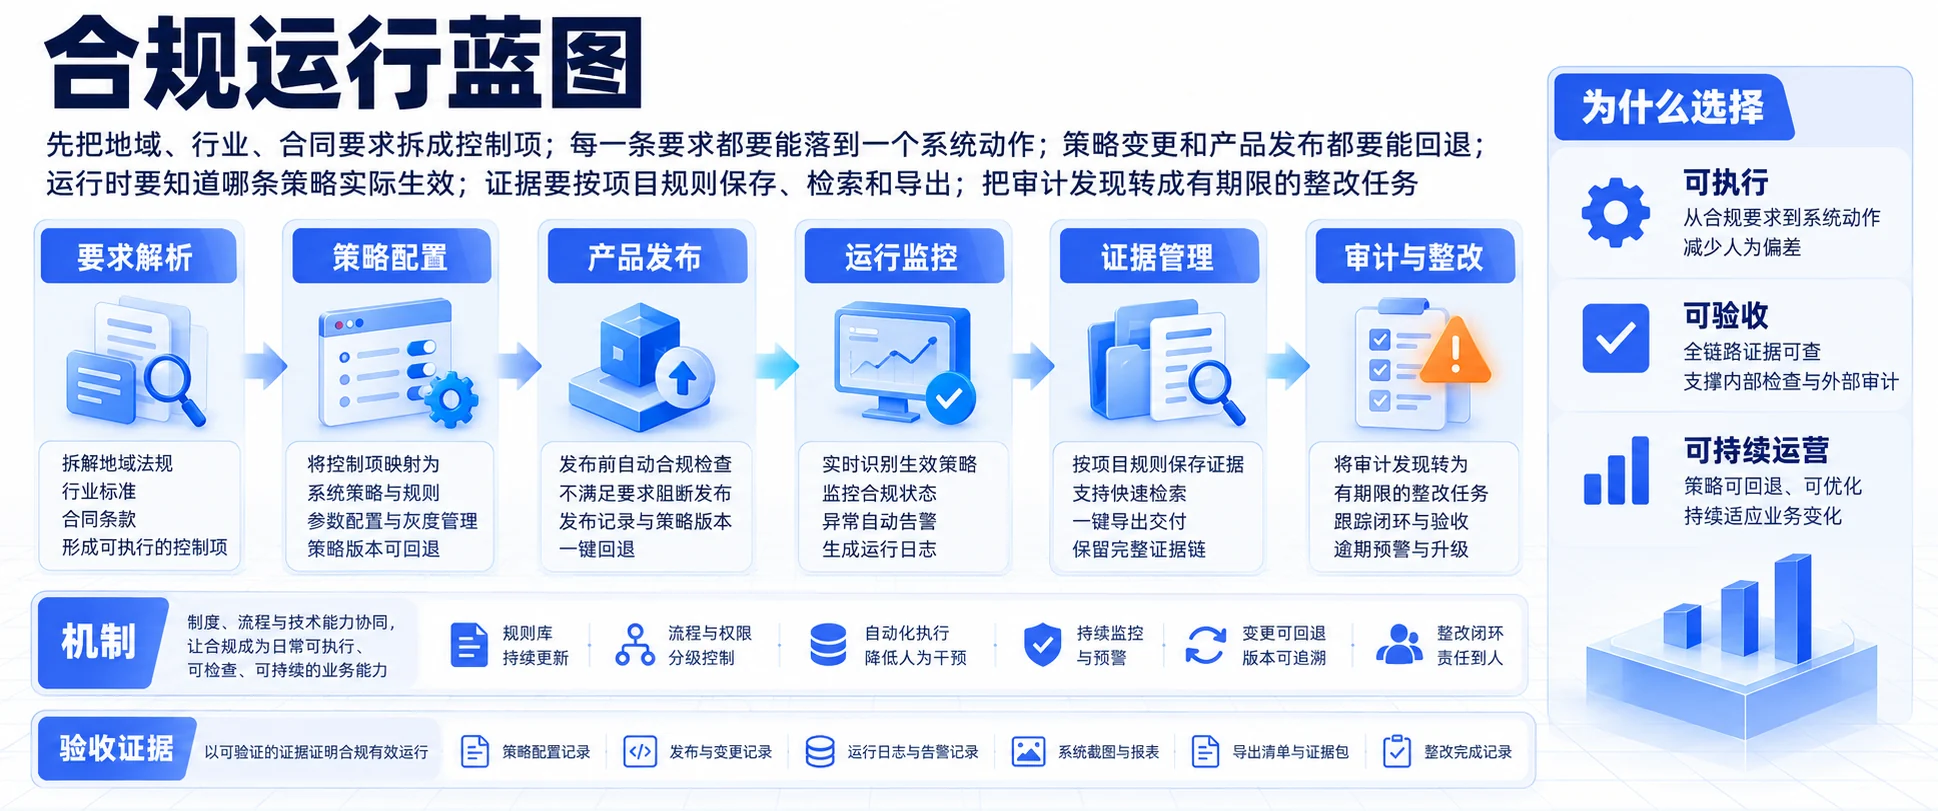
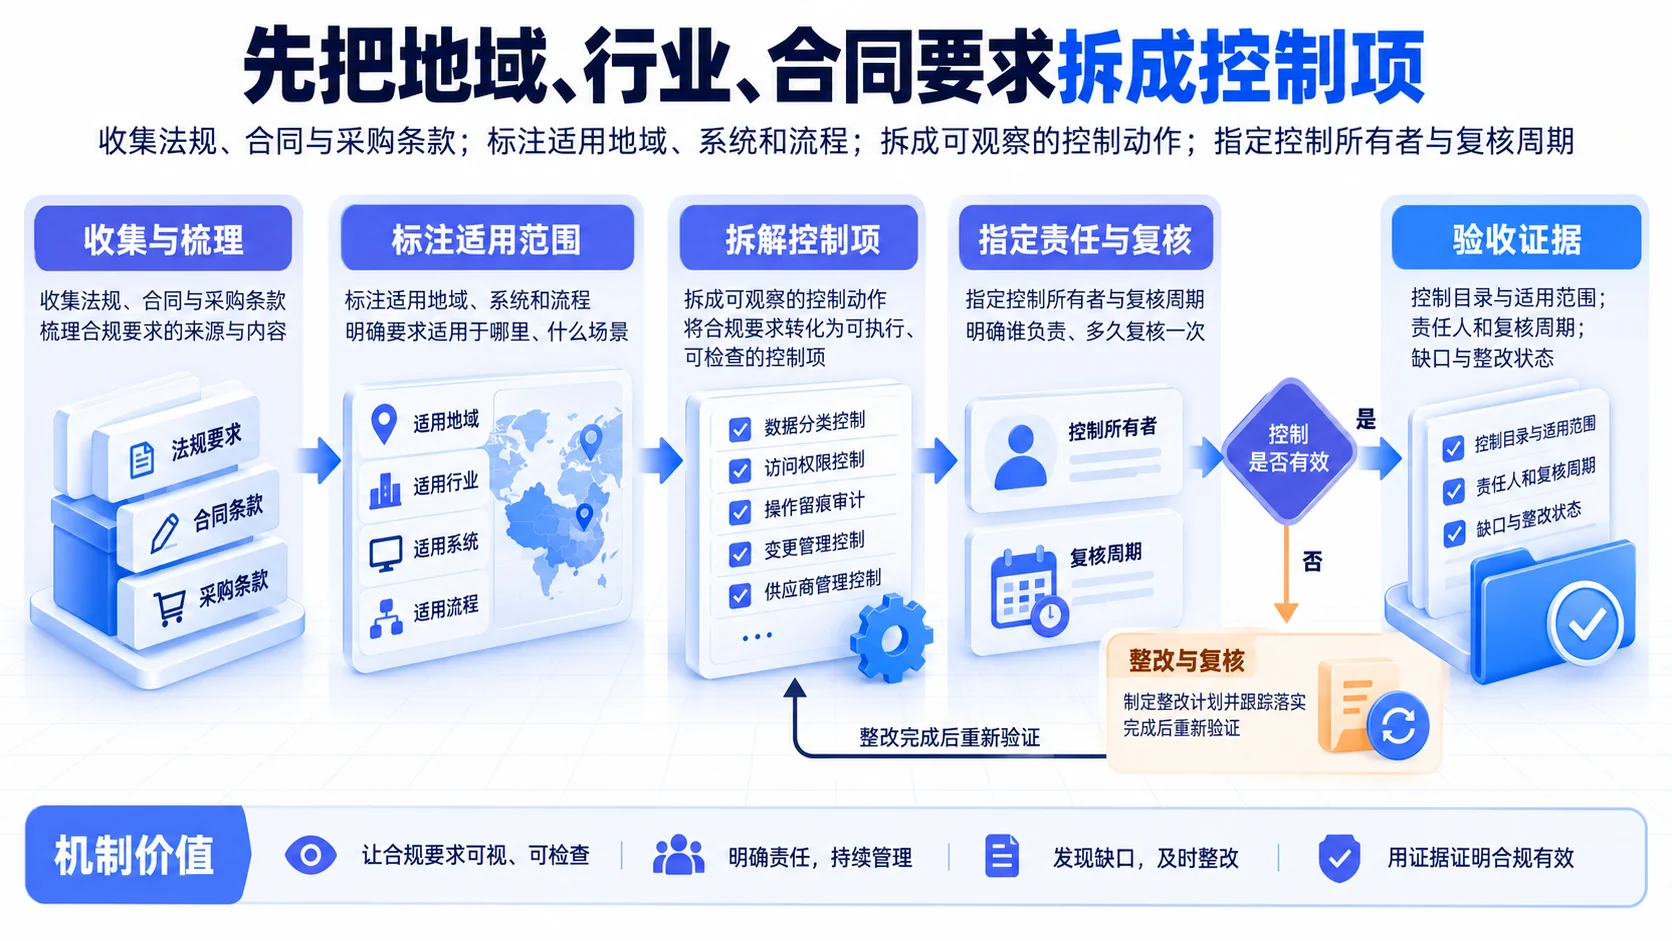
先把地域、行业、合同要求拆成控制项
用数据分类、业务流程和部署边界建立控制目录,避免把“合规”当成一个无法验收的总标签。
执行步骤
- 01
收集法规、合同与采购条款
- 02
标注适用地域、系统和流程
- 03
拆成可观察的控制动作
- 04
指定控制所有者与复核周期
验收证据控制目录与适用范围责任人和复核周期缺口与整改状态
02
控制映射
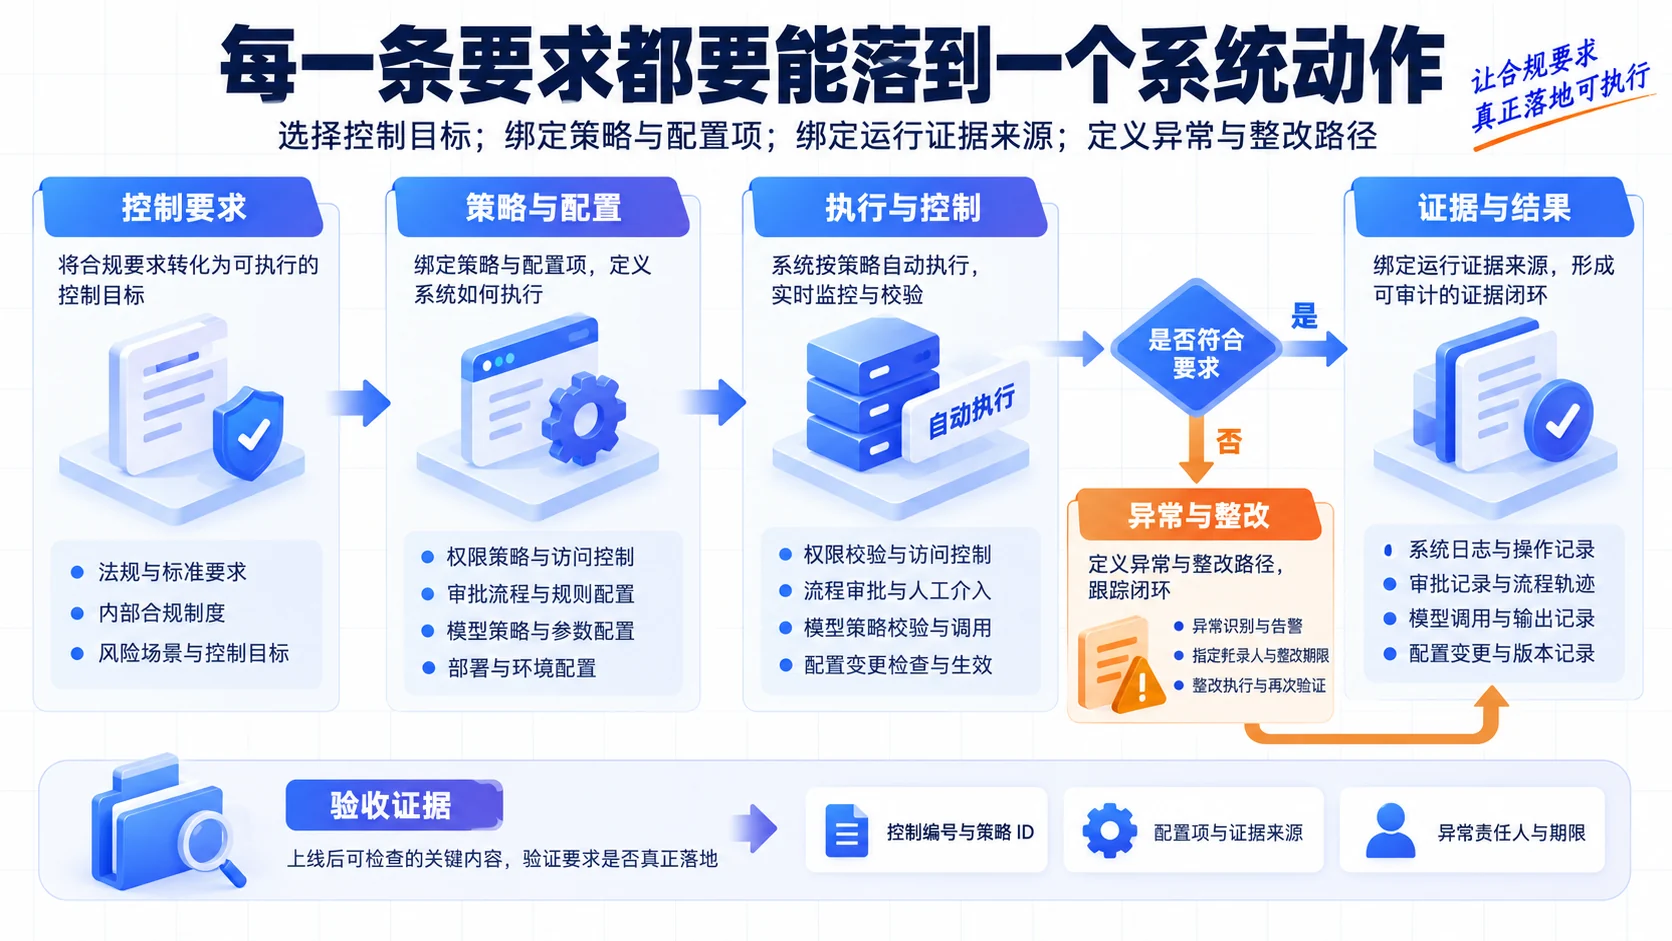
每一条要求都要能落到一个系统动作
将控制要求连接到权限、审批、留存、模型和部署配置,形成“要求 → 策略 → 证据”的映射表。
执行步骤
- 01
选择控制目标
- 02
绑定策略与配置项
- 03
绑定运行证据来源
- 04
定义异常与整改路径
验收证据控制编号与策略 ID配置项与证据来源异常责任人与期限
03
版本发布
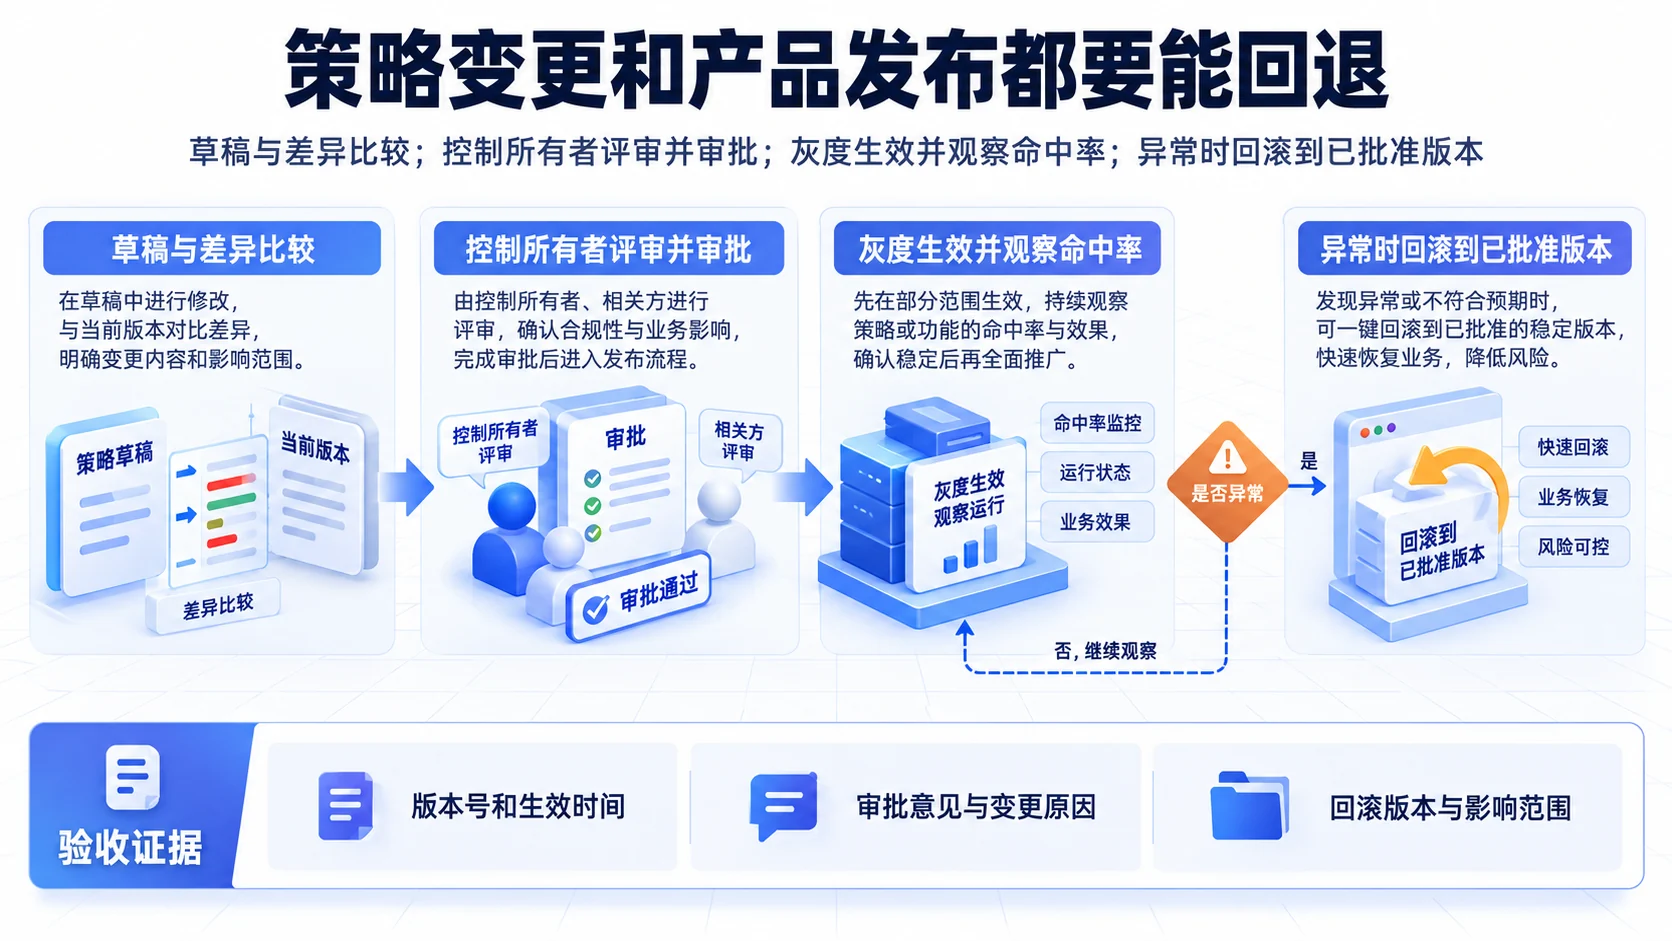
策略变更和产品发布都要能回退
策略不是静态文档;它有草稿、评审、审批、生效、观察和回滚状态,变化可被复核。
执行步骤
- 01
草稿与差异比较
- 02
控制所有者评审并审批
- 03
灰度生效并观察命中率
- 04
异常时回滚到已批准版本
验收证据版本号和生效时间审批意见与变更原因回滚版本与影响范围
04
运行留证
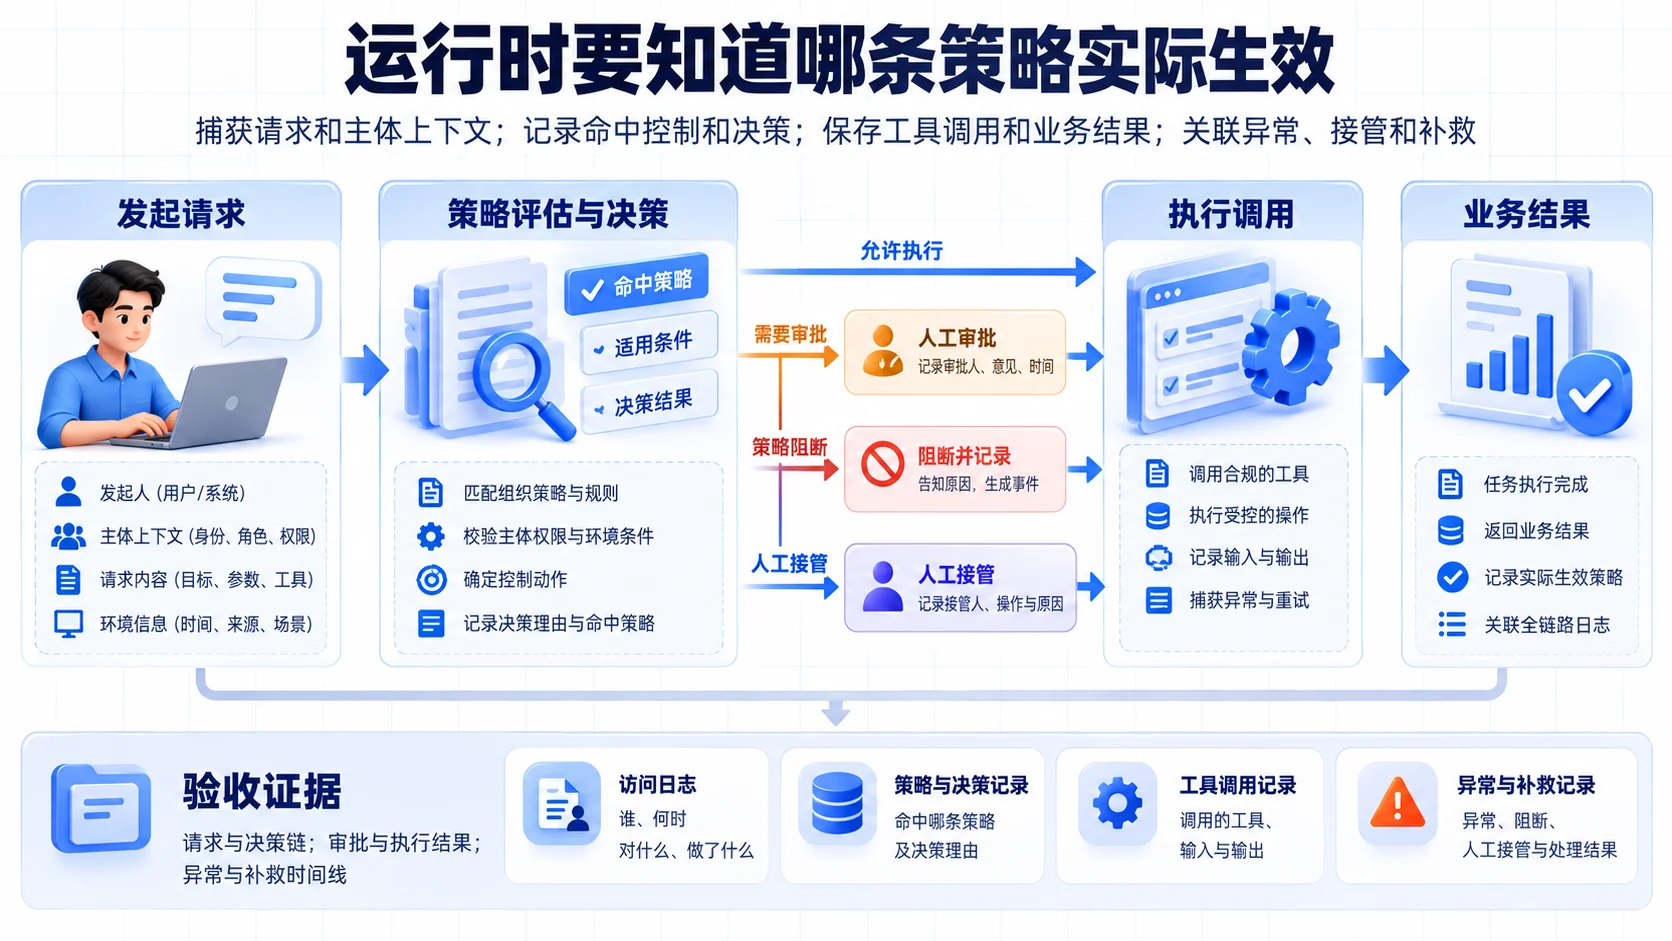
运行时要知道哪条策略实际生效
记录访问、调用、审批、阻断、人工接管和结果,证据必须能回答“谁、何时、对什么、做了什么”。
执行步骤
- 01
捕获请求和主体上下文
- 02
记录命中控制和决策
- 03
保存工具调用和业务结果
- 04
关联异常、接管和补救
验收证据请求与决策链审批与执行结果异常与补救时间线
05
留存与导出
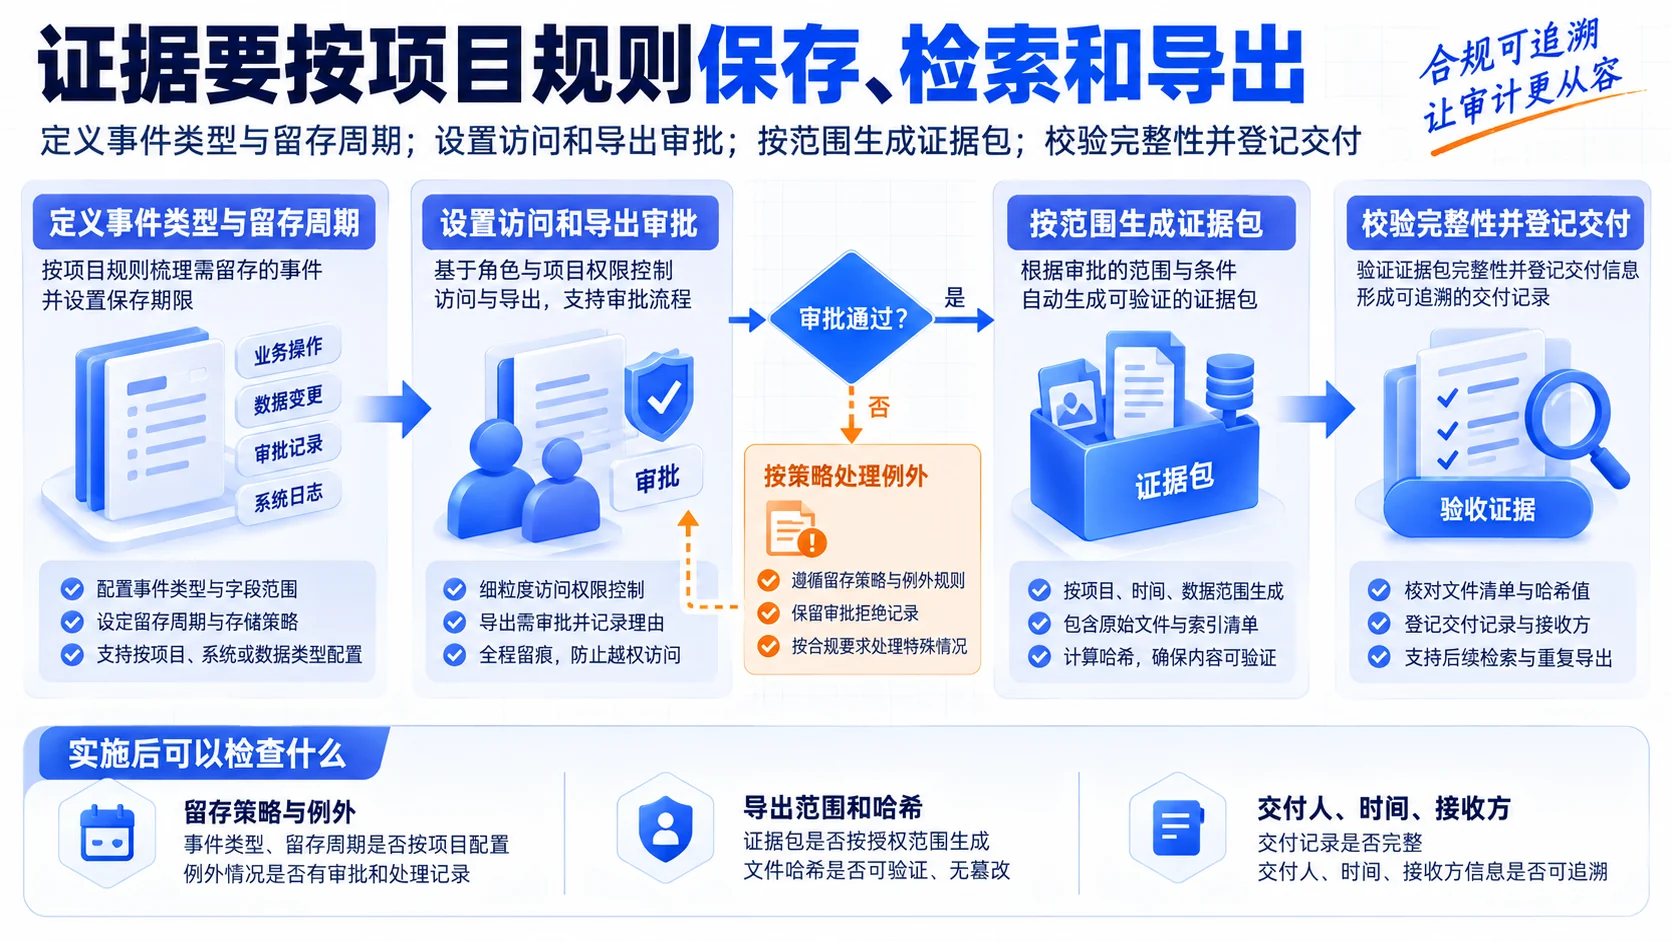
证据要按项目规则保存、检索和导出
留存周期、访问权限、法务保全、脱敏和导出范围都应配置清楚,避免审计时临时拼材料。
执行步骤
- 01
定义事件类型与留存周期
- 02
设置访问和导出审批
- 03
按范围生成证据包
- 04
校验完整性并登记交付
验收证据留存策略与例外导出范围和哈希交付人、时间、接收方
06
复核整改
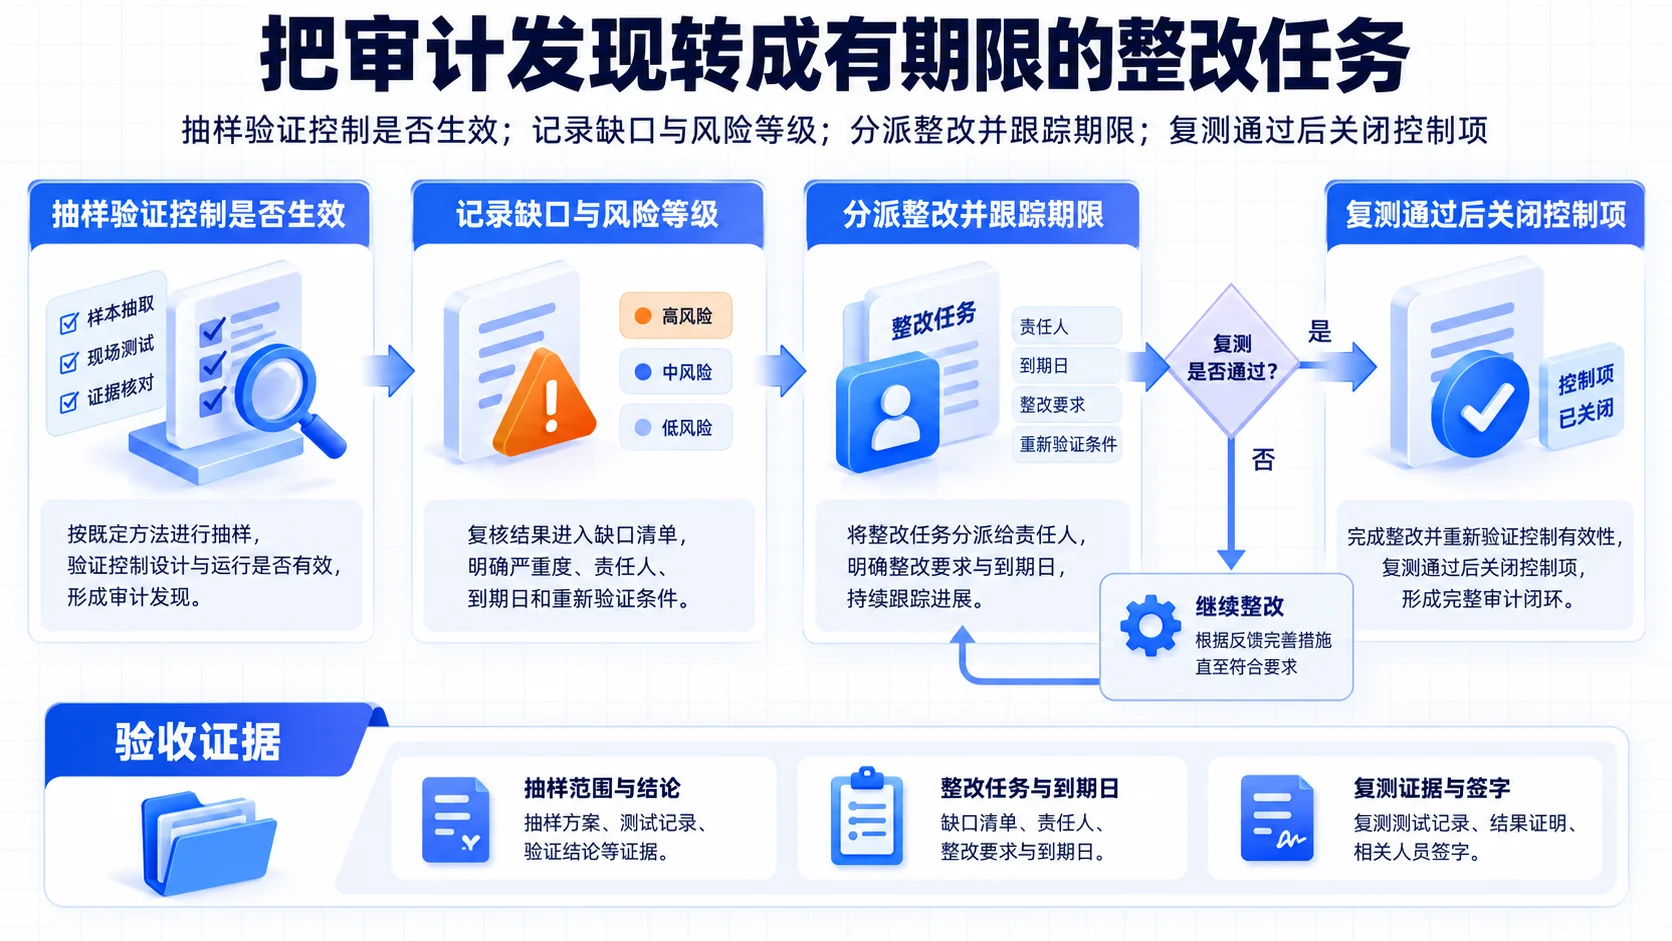
把审计发现转成有期限的整改任务
复核结果进入缺口清单,明确严重度、责任人、到期日和重新验证条件,整改完成后再闭环。
执行步骤
- 01
抽样验证控制是否生效
- 02
记录缺口与风险等级
- 03
分派整改并跟踪期限
- 04
复测通过后关闭控制项
验收证据抽样范围与结论整改任务与到期日复测证据与签字