NexusClaw
NexusClaw企业应用与数字员工平台
← 能力总览

Governance / Runtime Control Plane

治理不是事后日志,是每次执行前的控制面

NexusClaw 在信息进入上下文、工具被调用和业务数据被写回之前,先判断谁在执行、能读取什么、动作风险多高、是否需要人工批准。

执行完成或被阻断之后,同一条链路继续保存 Trace、工具调用、审批、风险、成本与结果证据。治理因此不是旁路报表,而是运行时的一部分。

真实界面 · 护栏规则NexusClaw Product UI
NexusClaw 护栏规则与风险等级真实产品界面
按对象、操作和风险等级定义放行、确认、审批与阻断策略,并明确是否启用。

01 / Permission-aware Context

越权内容不是“显示后再隐藏”,而是根本进不了 Agent 上下文

知识检索会逐候选检查工作区、角色、对象读取权限和内容访问级别。任何一个条件不满足,内容都会默认拒绝,不会进入模型上下文,也不会被后续工具调用利用。

01

工作区隔离

候选内容必须属于当前任务工作区。

02

授权主体

独立员工使用自己的角色,助理继承真实发起人的角色。

03

对象读权限

业务对象和关联记录必须对当前授权主体可读。

04

内容访问级别

私有、组织节点与全局知识按访问范围逐项判断。

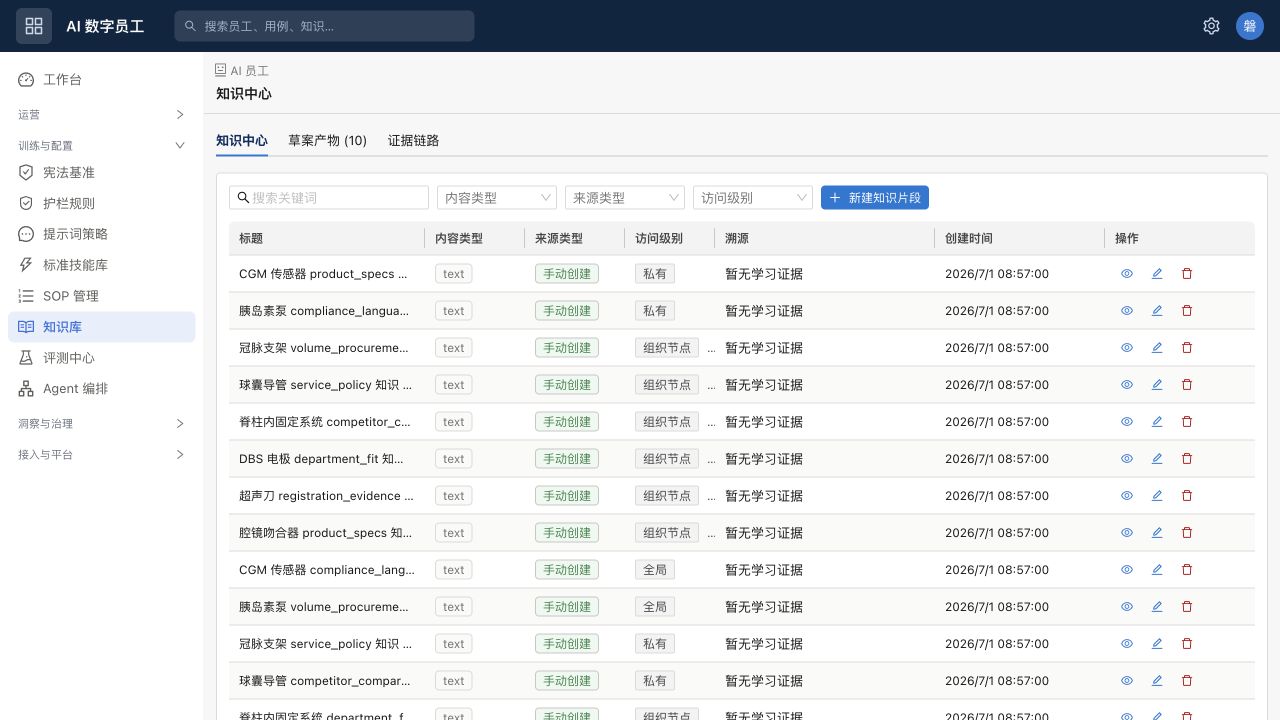
真实界面 · 知识中心访问级别NexusClaw Product UI
NexusClaw 知识中心内容访问级别界面
知识片段带有私有、组织节点或全局访问级别,检索时继续按授权主体逐候选校验。

02 / Guardrails & Risk Levels

同一个动作,可以按风险等级放行、确认、审批或阻断

护栏把“能否执行”从提示词建议变成系统策略。规则可以限定对象、操作、敏感字段、工具和学习使用方式,并按优先级匹配。

L0

放行

低风险读取或已验证动作直接执行并留痕。

L1

复核

需要额外检查或结果复核,但不一定暂停流程。

L2

确认

执行前要求明确确认,避免误触敏感动作。

L3

审批

暂停执行并交给有责任的人做决定。

L4

阻断

策略命中后拒绝执行,不提供绕过路径。

规则所有者

护栏的发布与回滚都有注册所有者;Agent 不能在运行时自行关闭、改写或绕过规则。

03 / Human Approval

人工接管发生在敏感动作执行之前

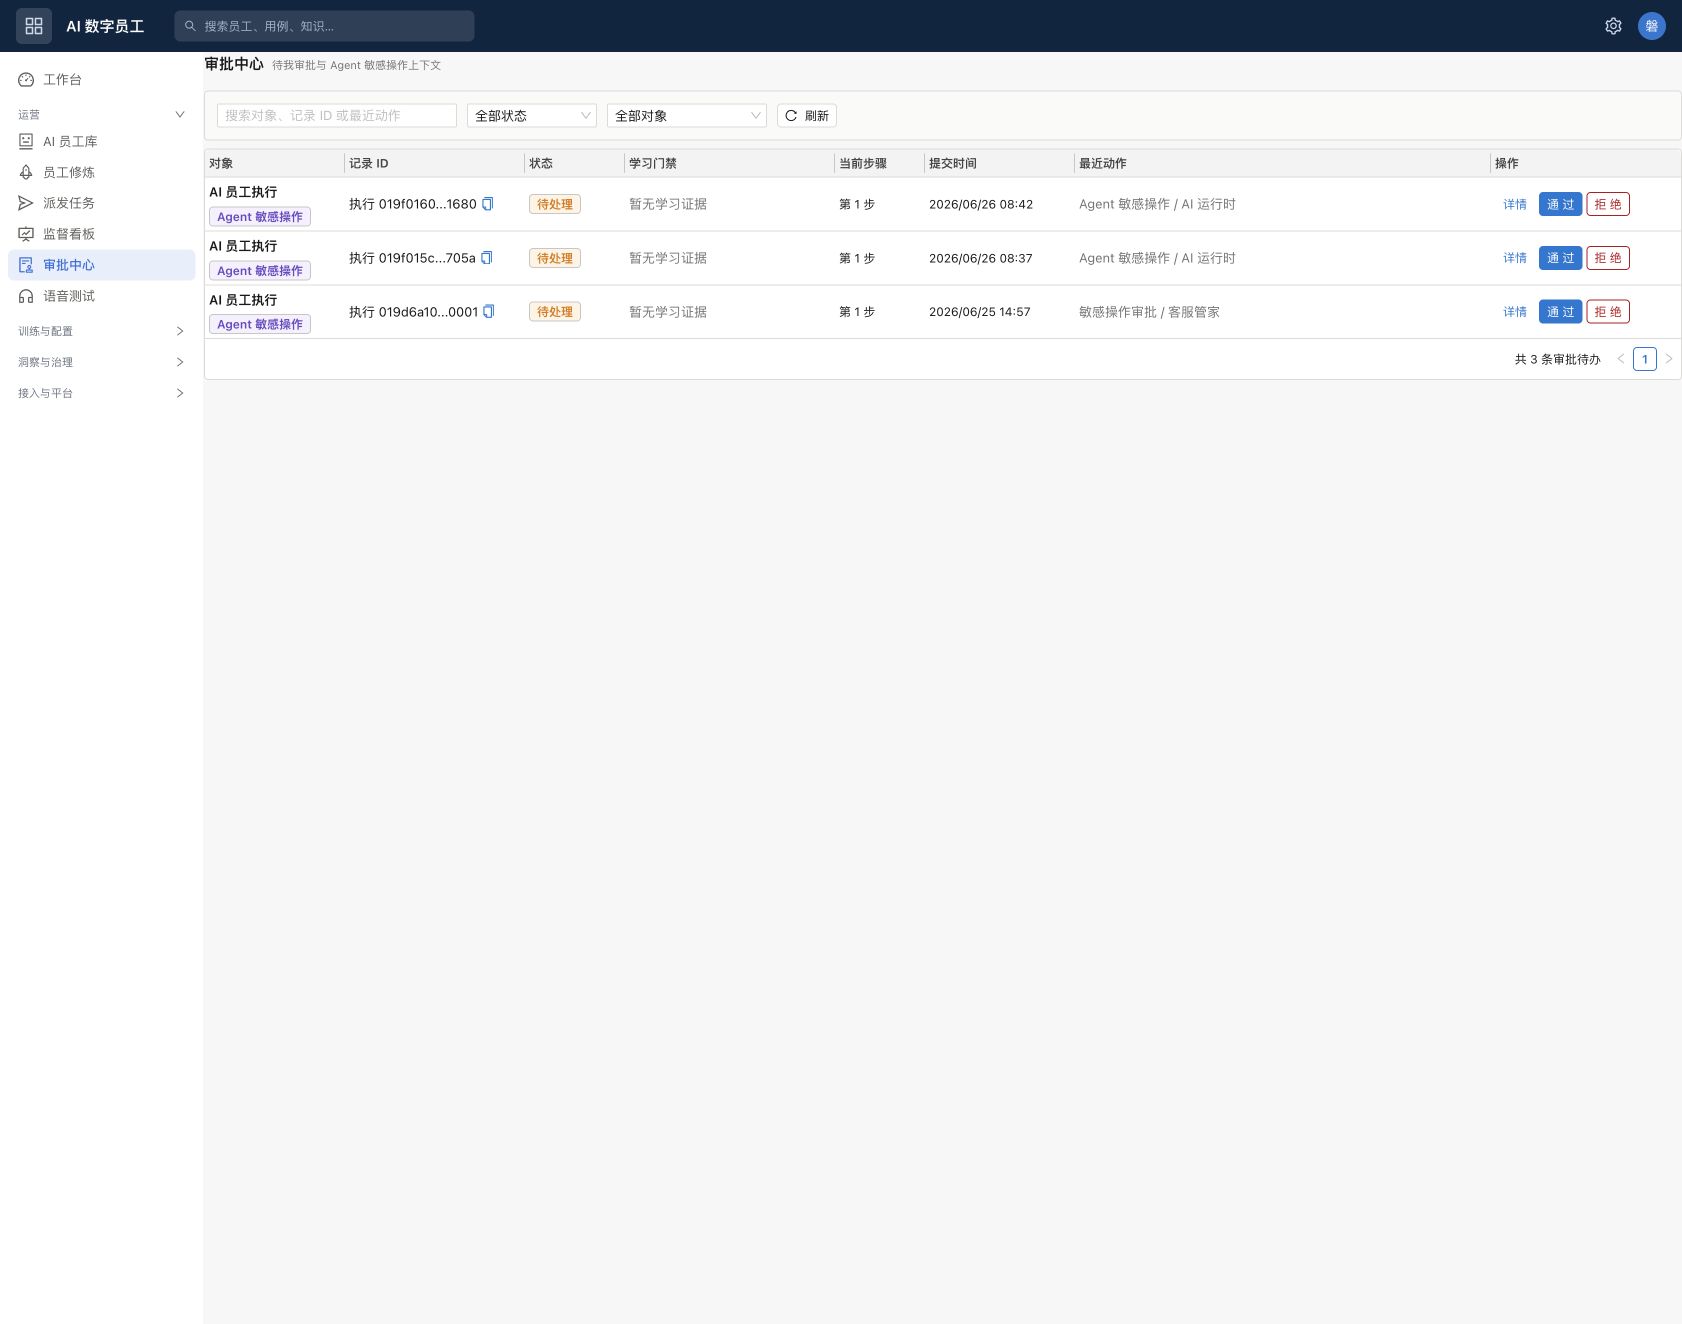
审批中心把对象、执行编号、当前步骤、提交时间和最近动作交给审批人。审批人可以查看上下文后通过或拒绝,Agent 不会先执行再补签。

01

明确对象

知道这次动作影响哪条业务记录。

02

明确步骤

看到执行已经走到哪一步以及准备做什么。

03

明确责任

审批决定与真实人员身份一起进入审计链。

真实界面 · Agent 敏感操作审批NexusClaw Product UI
NexusClaw Agent 敏感操作审批中心
待处理动作包含对象、执行编号、状态、当前步骤、时间、最近动作以及通过或拒绝入口。

04 / Trace, Cost & Audit

从一次业务结果,可以还原每一步工具调用、成本和控制决定

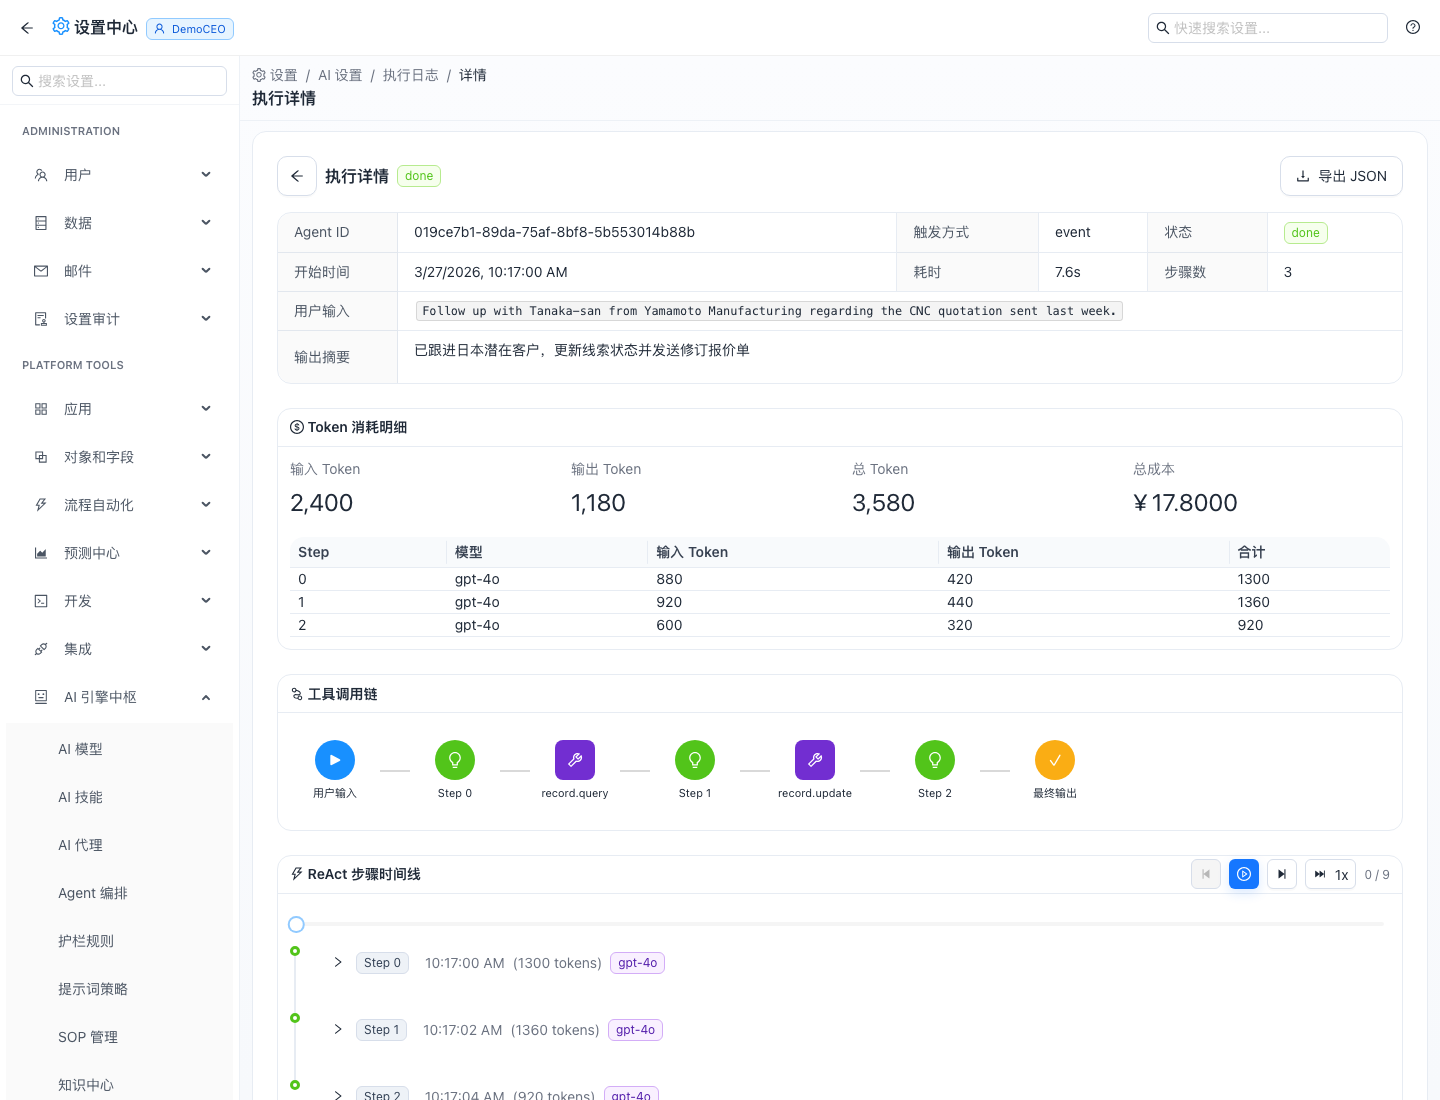
执行详情保留输入、输出、状态、耗时、模型和 Token 消耗、工具调用链与 ReAct 步骤时间线。审计日志再把风险、对象、动作、审批、PII 与学习使用状态连接起来。

执行 Trace

触发来源、步骤时间线和最终输出。

工具调用

调用了什么工具、参数和结果状态。

模型与成本

每一步模型、Token、耗时和费用。

审批与阻断

哪条规则命中、谁决定以及最终状态。

真实界面 · 执行详情与工具调用链NexusClaw Product UI
NexusClaw Agent 执行详情、Token 成本与工具调用链
一次执行的输入输出、Token 成本、工具调用链与 ReAct 步骤时间线保持在同一证据页。

审计日志把运行控制转成可检索证据

按执行 ID、Trace、对象、风险级别、动作和时间检索,能看到读取、更新、创建或阻断如何发生,并继续追踪是否进入学习回路。
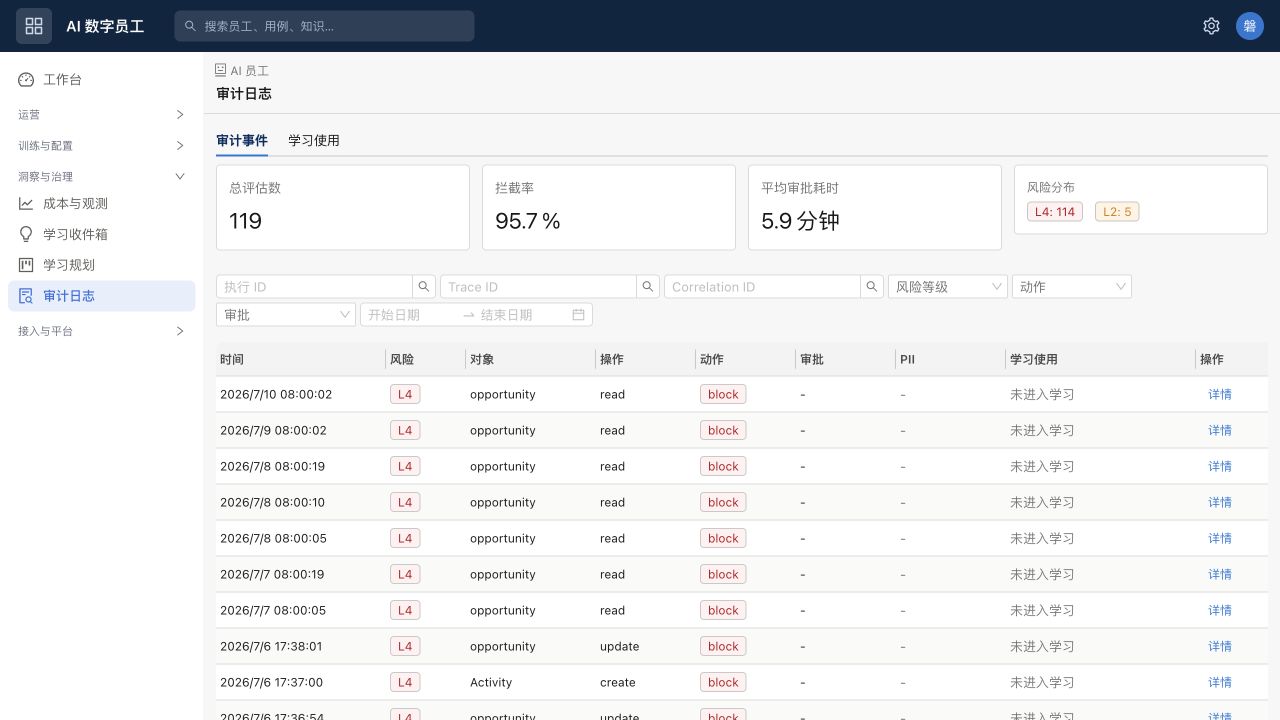
真实界面 · 审计事件NexusClaw Product UI
NexusClaw 审计日志风险与阻断记录
对象、操作、风险、阻断、审批、PII 与学习使用状态形成可查询的治理记录。

Customer Evaluation Checklist

现场验证治理能力时,应该主动尝试让系统拒绝你

01

用无权用户请求敏感知识

确认内容不会进入上下文,而不是生成后再遮蔽。

02

触发 L3 与 L4 风险动作

确认 L3 停在审批,L4 直接阻断且不能绕过。

03

从业务结果回放执行

检查输入、工具调用、模型、成本、审批与结果是否连续。

04

从审计事件返回真实对象

确认记录可关联到执行、业务对象、责任人和学习使用状态。

当前能力边界

治理能力依赖明确的身份、角色、对象权限、护栏与审批配置。它不会替企业自动定义合规制度,也不构成任何未明确声明的认证承诺;系统负责严格执行已配置边界并保存证据。

把一条高风险业务动作带进演示

我们会现场验证它如何读取权限上下文、命中护栏、停在审批、执行或阻断,并从最终结果回放完整审计证据。