NexusClaw
NexusClaw企业应用与数字员工平台
← 能力总览

Digital Workforce / Product Proof

不是聊天机器人,是有权责边界的数字员工

NexusClaw 把 AI 员工做成企业系统里的真实执行主体:身份决定权限从哪里来,工作定义决定能做什么,审批与审计决定关键动作如何被控制和追溯。

下面展示的不是概念效果图,而是现有产品界面。客户可以沿着同一条路径检查员工身份、配置、执行、人工接管与审计证据。

AI 员工指挥中心NexusClaw Product UI
NexusClaw AI 员工指挥中心真实产品界面
统一查看员工队伍、上岗准备度、待治理事项、风险阻断与运行健康;左侧完整展示运营、训练与配置、洞察与治理、接入与平台导航。

01 / Identity & Authority

先回答一个企业最关心的问题:这次动作究竟代表谁?

身份类型不是展示标签,而是授权规则。NexusClaw 只有两种身份,系统不会让一个员工处在“有账号、没角色”或其他模糊状态。

Independent employee

独立员工

绑定专属服务账号与角色,以自己的授权主体执行。它拥有明确的岗位、组织范围、数据权限和独立审计身份。

  • 适合持续承担岗位职责
  • 权限由专属角色决定
  • 执行记录归属员工自身

Assistant

助理

不拥有独立服务账号,执行时继承真实任务发起人的权限。发起人不能访问的对象,助理也不能越过。
  • 适合协助具体用户完成任务
  • 权限随发起人和任务进入
  • 不暴露无效的独立权限配置
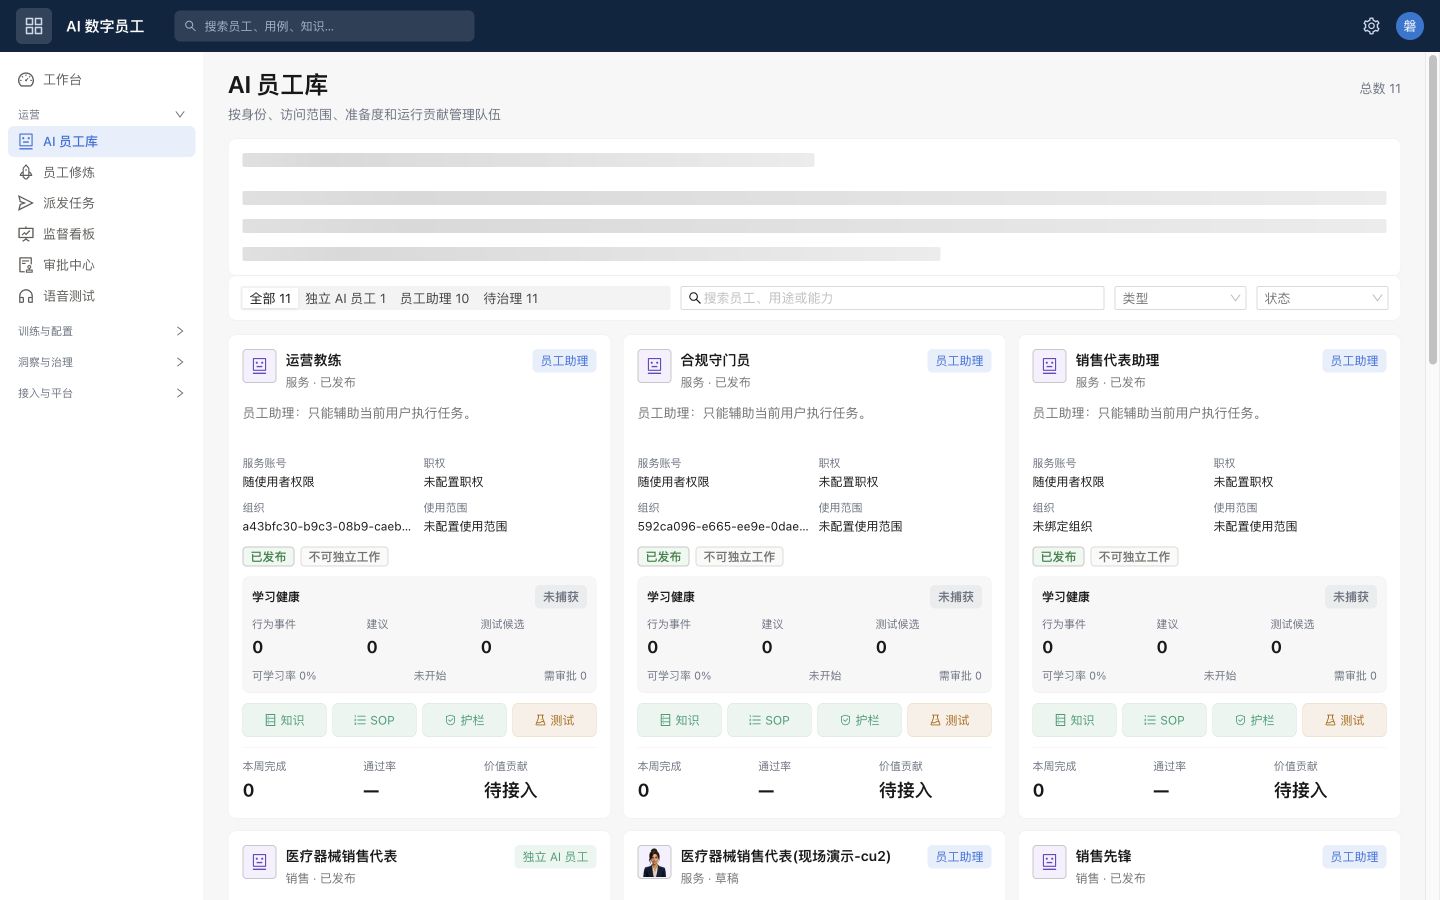
真实界面 · AI 员工库NexusClaw Product UI
NexusClaw AI 员工库展示独立员工与员工助理
员工卡片直接显示身份类型、服务账号、职权、组织范围、上岗状态与学习健康。

02 / Employee Builder

一名数字员工不是一段提示词,而是一套可测试、可发布的工作定义

配置页把职责与运行边界放在同一个工作面:主题定义员工负责什么,动作决定可调用哪些工具,知识与 SOP 提供依据,护栏、测试、访问范围和观测共同决定它能否安全上岗。

01

身份

专属服务账号或任务发起人授权

02

主题

岗位职责、适用范围与输出目标

03

动作

工具、技能与敏感操作等级

04

知识 / SOP

事实来源与标准作业流程

05

护栏 / 测试

边界校验、回归验证与上线准备度

06

访问 / 观测

数据范围、运行结果与失败追踪

真实界面 · 员工工作定义NexusClaw Product UI
NexusClaw 数字员工工作定义与预览运行界面
同一工作面完成主题、动作、知识、SOP、护栏、测试、访问范围和预览运行。

03 / Governed Execution

从任务进入到结果回写,每一步都有明确责任

执行引擎不是“生成答案然后结束”。它先建立带权限的业务上下文,再规划动作、调用工具、通过策略校验,最后把结构化结果和证据写回业务对象。

  1. 01

    任务进入

    来自用户、系统事件、业务数据或外部入口。

  2. 02

    上下文建立

    按工作区、身份、角色和对象权限读取可用信息。

  3. 03

    计划与调用

    拆解目标,选择已授权工具,并逐步执行。

  4. 04

    策略与人工卡点

    敏感动作、异常或高风险节点进入校验与审批。

  5. 05

    结果与证据回写

    业务结果、工具调用、责任节点和审计记录一起落库。

04 / Human Control & Audit

企业治理不是最后加上的日志,而是执行链中的控制面

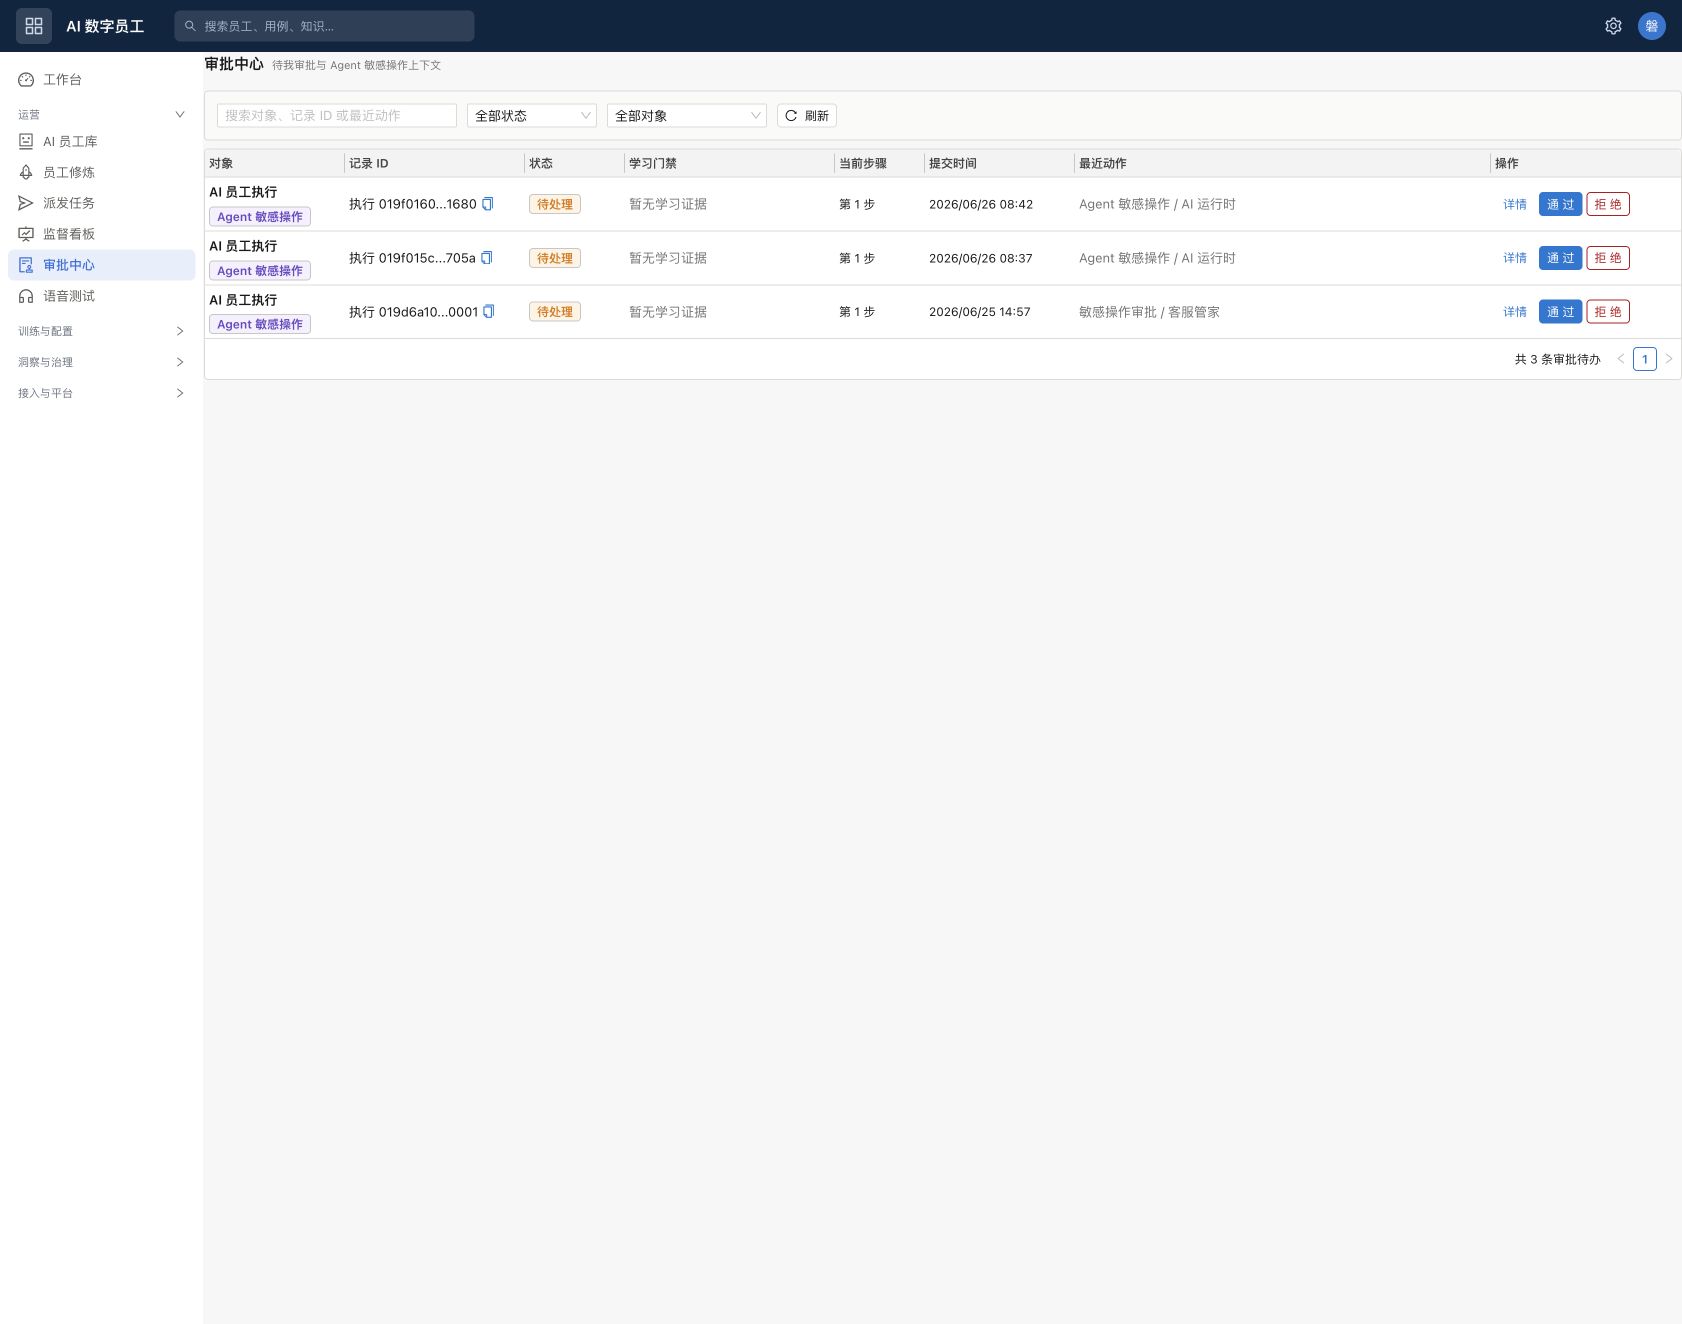
当数字员工准备执行敏感操作时,审批中心把风险、对象、当前步骤和最近动作交给明确的人处理;动作完成或被阻断后,审计日志继续保存对象、风险级别、操作和学习使用状态。

高风险动作有明确的人接管

审批人可以查看执行上下文并选择通过或拒绝,系统不会把敏感操作藏在不可见的自动化里。
真实界面 · 审批中心NexusClaw Product UI
NexusClaw 数字员工敏感操作审批中心
待处理的 Agent 敏感操作包含对象、执行编号、状态、步骤、时间和处理入口。

每次执行都能还原发生了什么

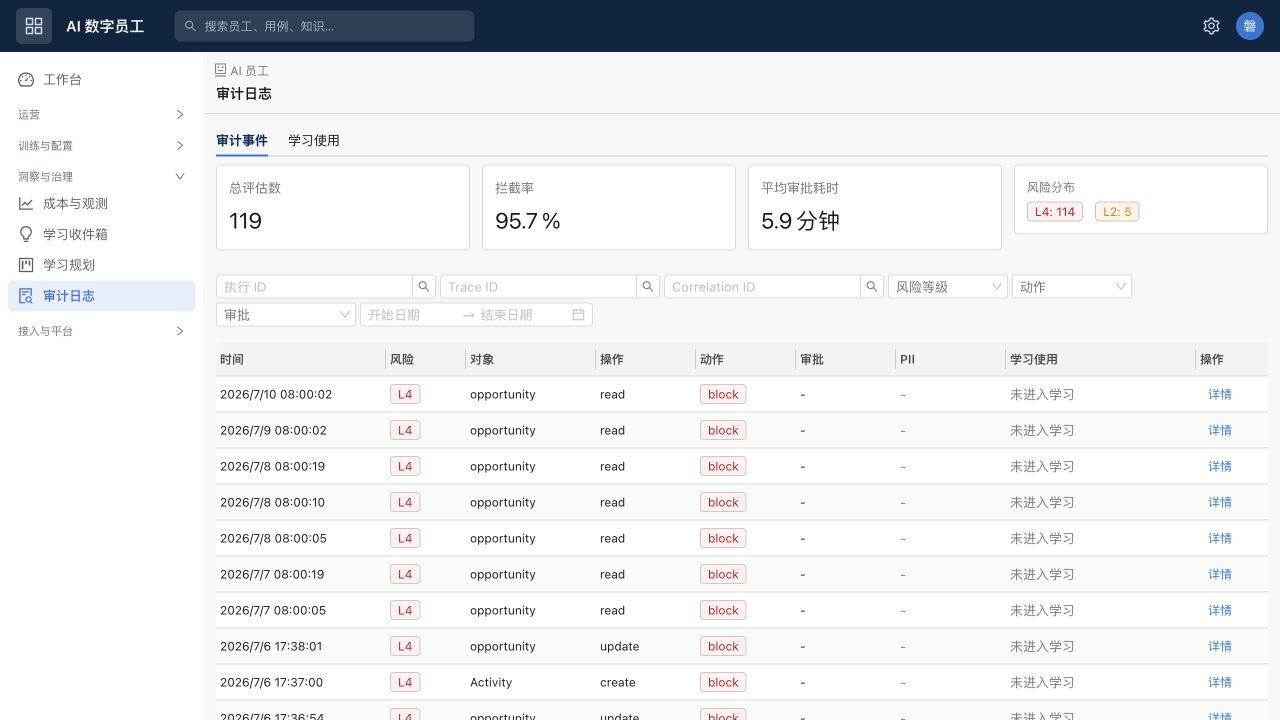
审计事件按执行、Trace、对象、风险级别和动作检索,并标记是否进入学习回路,方便内控、追责与改进。
真实界面 · 审计日志NexusClaw Product UI
NexusClaw 数字员工审计日志界面
执行行为、风险判断、拦截结果和学习使用状态形成连续证据。

Customer Evaluation Checklist

客户评估时,应该现场验证这四件事

01

身份是否真的决定授权主体

切换独立员工和助理,检查权限来源与可配置项是否同步变化。

02

越权信息是否进入不了上下文

用无权访问的对象做任务,确认检索和工具调用默认拒绝。

03

敏感动作是否能停在人工卡点

触发高风险写入,确认审批人能查看上下文并接管。

04

结果是否能从业务对象追到执行证据

从一次结果回溯执行、工具调用、审批和审计记录。

当前能力边界

页面展示的是当前产品中的身份、员工配置、执行控制与审计界面。数字员工不会绕过权限自主扩权;任何行为改进都必须经过测试、审批与发布闸门,不构成“无人监管的自主进化”承诺。

把你的一条真实客户流程带进演示

我们会用你的角色、对象权限、审批节点和结果要求,现场走完一名数字员工从配置到执行、接管与审计的完整路径。