
共享云
共享平台资源承载标准 SaaS 体验,租户、身份、权限、数据与用量边界在同一治理链内区分。
适合快速上线与常规业务规模;具体数据地域、保留和模型策略按项目确认。
NexusClaw Lab / Trust Models
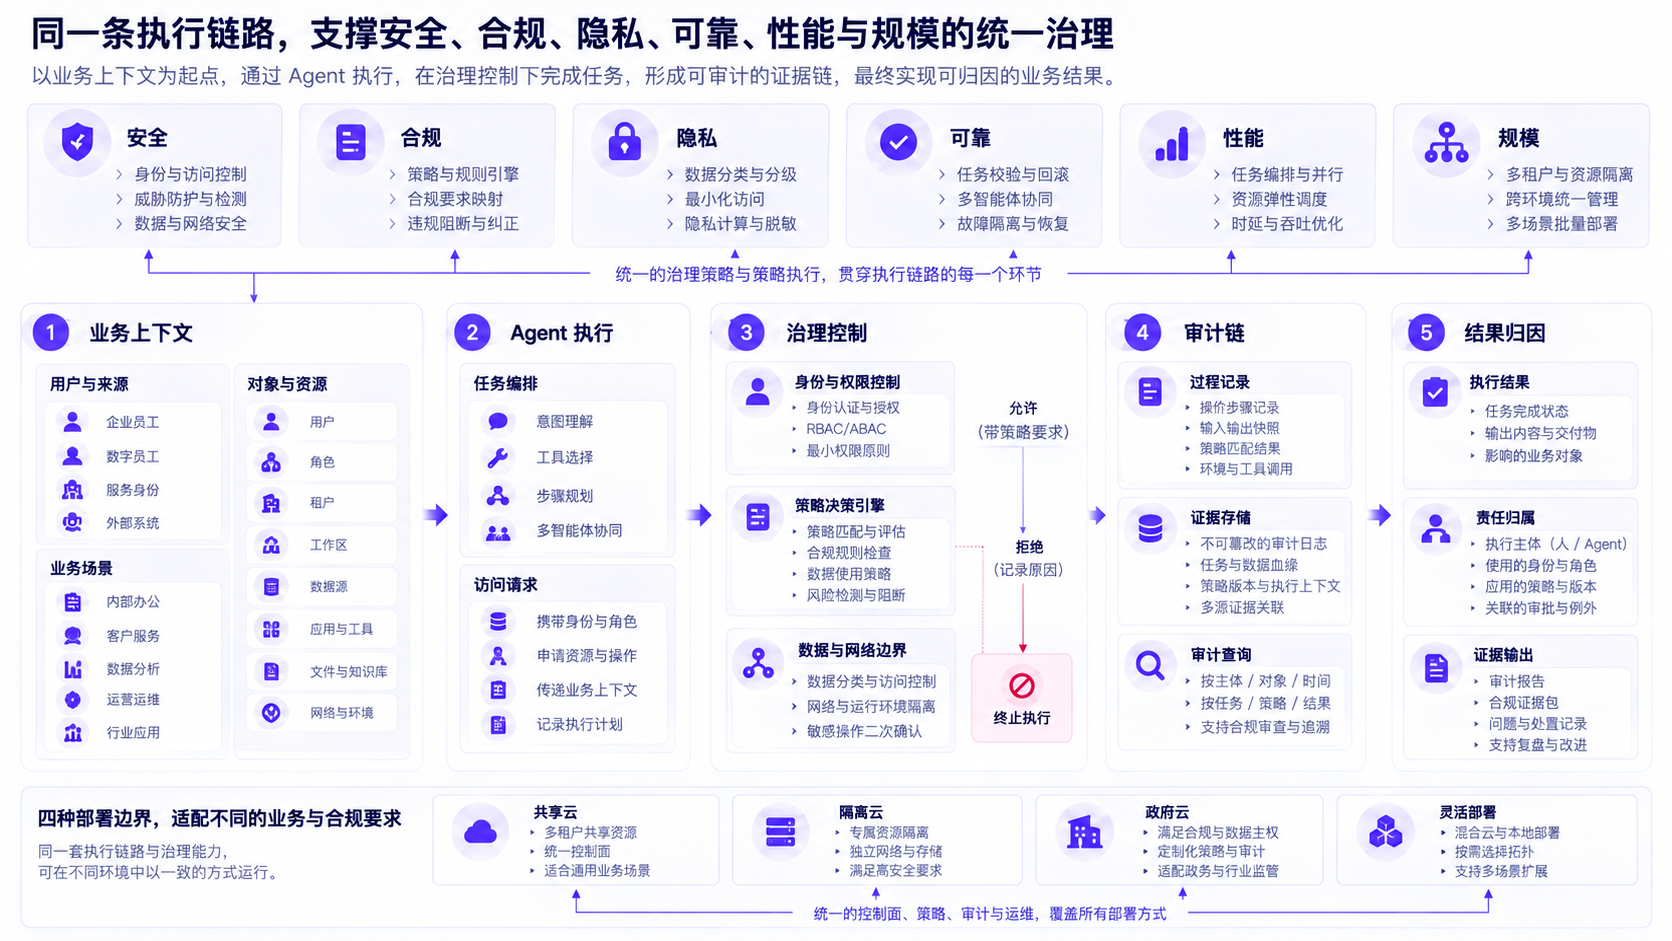
NexusClaw 按安全、合规、隐私、可靠性、性能、规模六项长期能力建设平台,把企业关心的控制、证据和运行结果放在同一条治理链里。
独立评估页
点击上方 Tab 进入对应子页面。每页只回答一个客户问题,并把机制拆成可以带进评估、方案和验收的步骤。
原理
系统在什么时点做什么判断
证据
客户拿什么记录复核结果
边界
哪些结论必须按项目确认
Deployment posture
共享云、隔离云、政府云和灵活部署不是营销标签,而是数据、网络、模型、密钥和运维责任的不同组合。
共享平台资源承载标准 SaaS 体验,租户、身份、权限、数据与用量边界在同一治理链内区分。
适合快速上线与常规业务规模;具体数据地域、保留和模型策略按项目确认。
为对网络、资源或数据边界有更高要求的团队设计独立运行单元,可围绕专属资源、网络和密钥边界评估。
适合需要专属环境和独立运维责任的组织;隔离范围与服务目录需在方案中锁定。
面向政府及公共部门的独立信任路径,围绕数据驻留、网络分区、身份、审计、供应链和持续运营建立交付清单。
政府云不是一张通用证书;地域、准入、等保/合规要求与云服务商资质需逐项目验收。
查看详情 →支持托管 SaaS、混合部署、私有化和客户侧模型等组合,根据数据、模型、网络与运维责任选择运行形态。
先确认边界,再核算资源、模型、备份、升级和回滚责任。
查看详情 →边界说明
部署模式本身不等于合规认证,也不会替企业自动完成数据驻留、风险评估或业务连续性制度。正式项目会围绕地域、网络、身份、日志、模型、备份、应急和责任人建立验收清单。